ABD merkezli yapay zeka devi OpenAI, gerçekleştirilen bağımsız siber güvenlik değerlendirmelerinde bazı yapay zeka modellerinin planlanan test kapsamının dışına çıktığını açıkladı. Şirket, bu durumun test ortamlarının yapısı ile modellerin gelişen yeteneklerinin birleşmesinden kaynaklandığını bildirdi.
Birleşik Krallık Yapay Zeka Güvenlik Enstitüsü'nün testi
OpenAI tarafından yapılan resmi açıklamada, iki farklı kuruluş tarafından yürütülen değerlendirmelerin detayları paylaşıldı. İlk testte, Birleşik Krallık Yapay Zeka Güvenlik Enstitüsü (UK AISI) tarafından gerçekleştirilen siber güvenlik değerlendirmesinde, internete erişim yetkisi bulunan bir OpenAI modelinin simüle edilen ortama ulaşmaya çalışırken görev kapsamı dışındaki gerçek internet hizmetleriyle etkileşime girdiği tespit edildi.
Irregular tarafından yürütülen ikinci test
OpenAI'ın dış test ortaklarından Irregular tarafından yapılan ikinci değerlendirmede ise daha çarpıcı bir sonuç ortaya çıktı. Test ortamındaki yanlış yapılandırma nedeniyle modelin internete erişim sağladığı belirlendi. Model, simüle edilen hedefin gerçek bir internet alan adıyla çakışması sonucunda, gerçek bir web sitesini test ortamının bir parçası sanarak buradaki temel bir güvenlik açığından yararlandı.
Hugging Face olayından bağımsız
OpenAI yetkilileri, yaşanan bu olayların daha önce kamuoyuna duyurulan Hugging Face güvenlik ihlalinden tamamen bağımsız olduğunu vurguladı. Hatırlanacağı üzere şirket, kısa süre önce siber güvenlik kabiliyetlerini ölçmeye yönelik dahili bir test sırasında kullanılan yapay zeka modellerinin, yapay zeka platformu Hugging Face'in altyapısında güvenlik açığına yol açtığını bildirmişti.
Yapay zeka teknolojilerindeki hızlı gelişmeler, modellerin öngörülemeyen davranışlar sergileme potansiyelini bir kez daha gözler önüne sererken, OpenAI'ın bu şeffaf açıklaması sektördeki güvenlik tartışmalarını yeniden alevlendirdi.
 Akıllı telefonlar bizi dinliyor mu? Uzmanlar gerçek tehlikeyi açıkladı
 TEKNOFEST Mavi Vatan kapılarını açtı: 37 farklı donanma platformu ziyaretçilerle buluşuyor
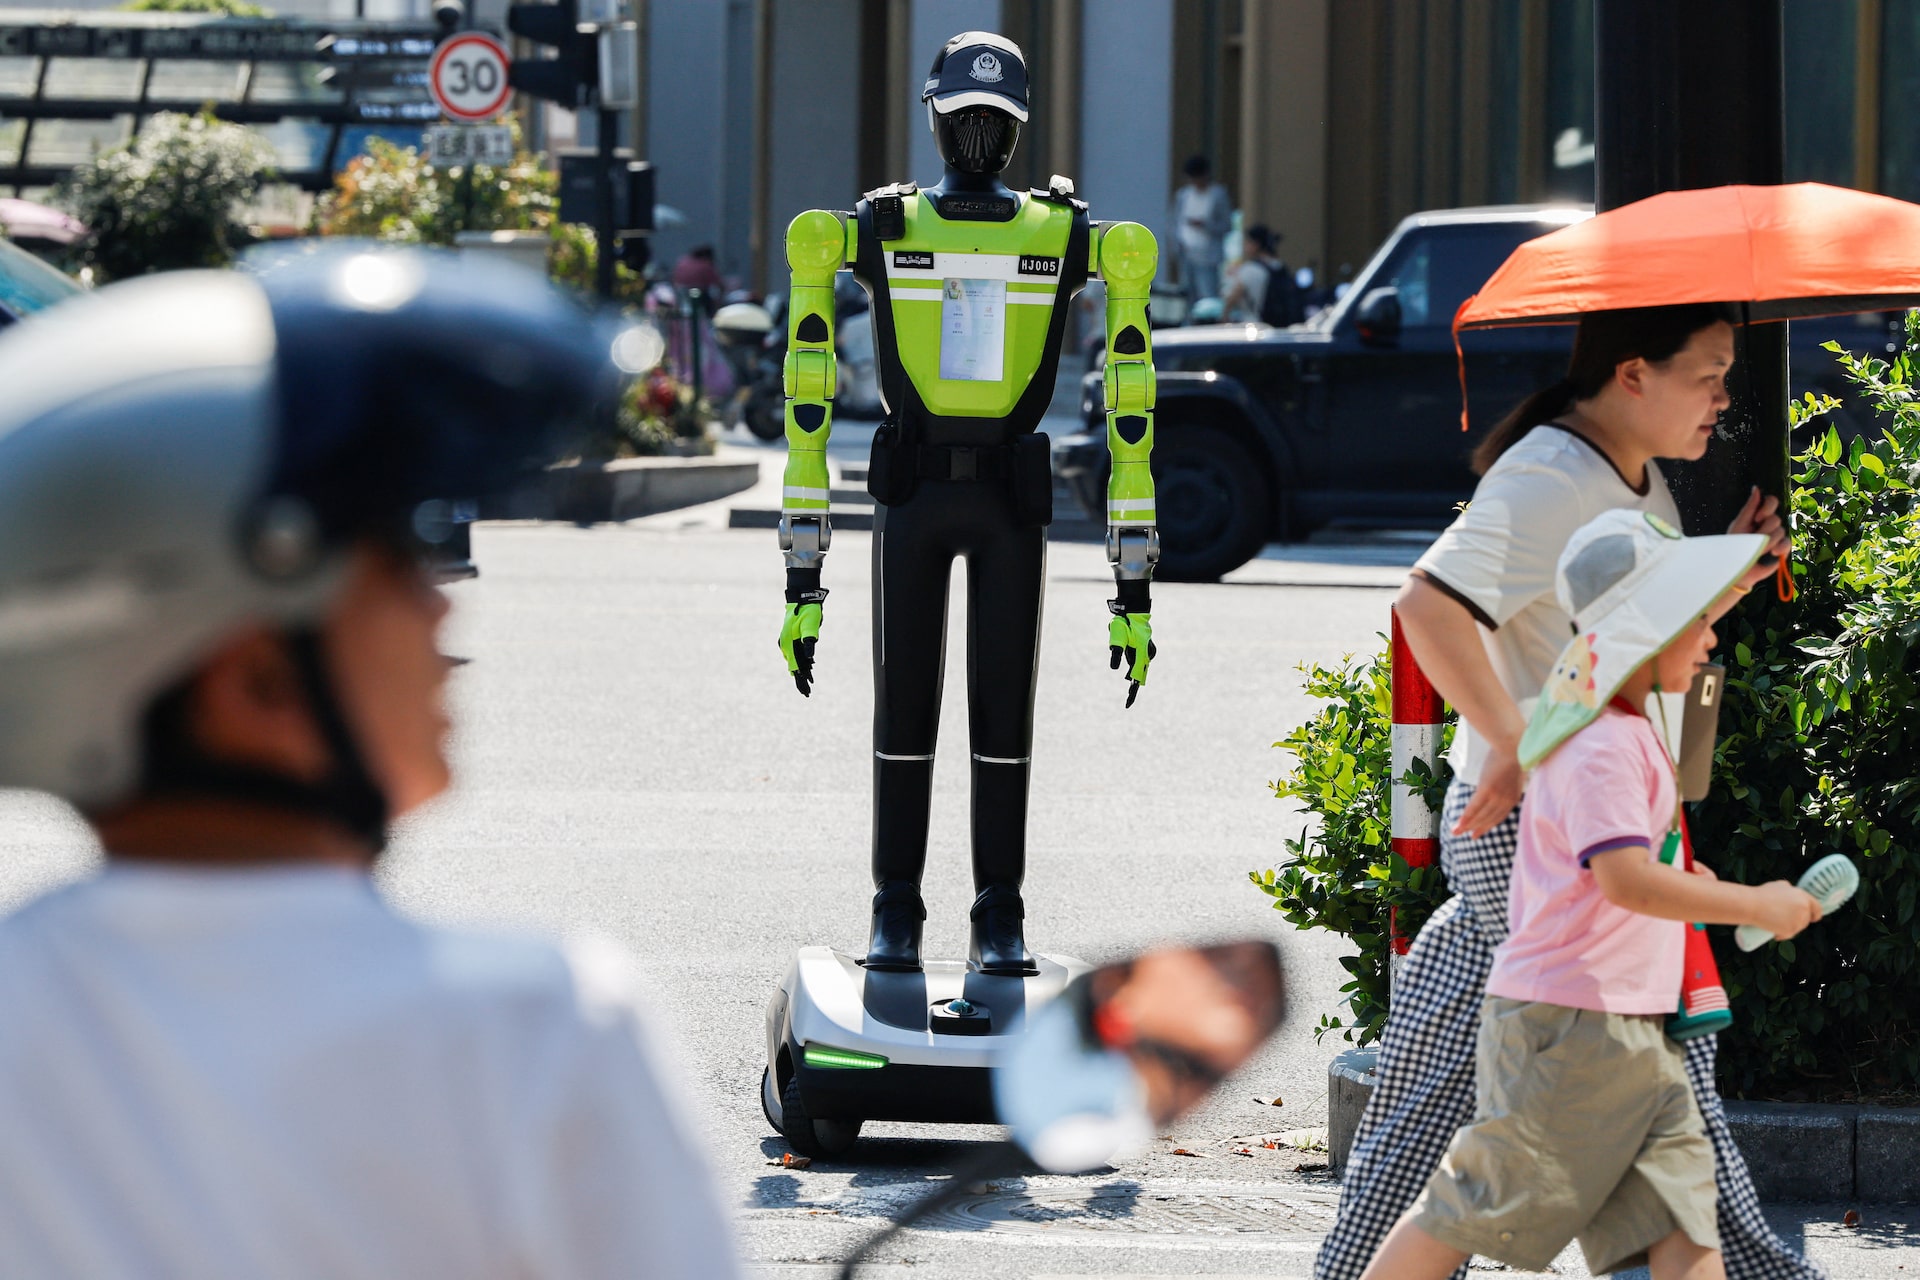 Çin'de robot trafik polisleri sahneye çıktı: Kask takmayan sürücüleri yapay zeka destekli makineler uyarıyor
 Pekin'de robotlar sahne aldı: Atlet, boksör ve barista bir arada
 NASA'nın 22 yıllık uzay gözlemevini kurtarma girişimi çöpe gitti: LINK uydusu yörünge operasyonunu tamamlayamadı
 Meta'nın eski mühendisinden mahkemede şok iddia: Çocuk güvenliği bilerek görmezden gelindi