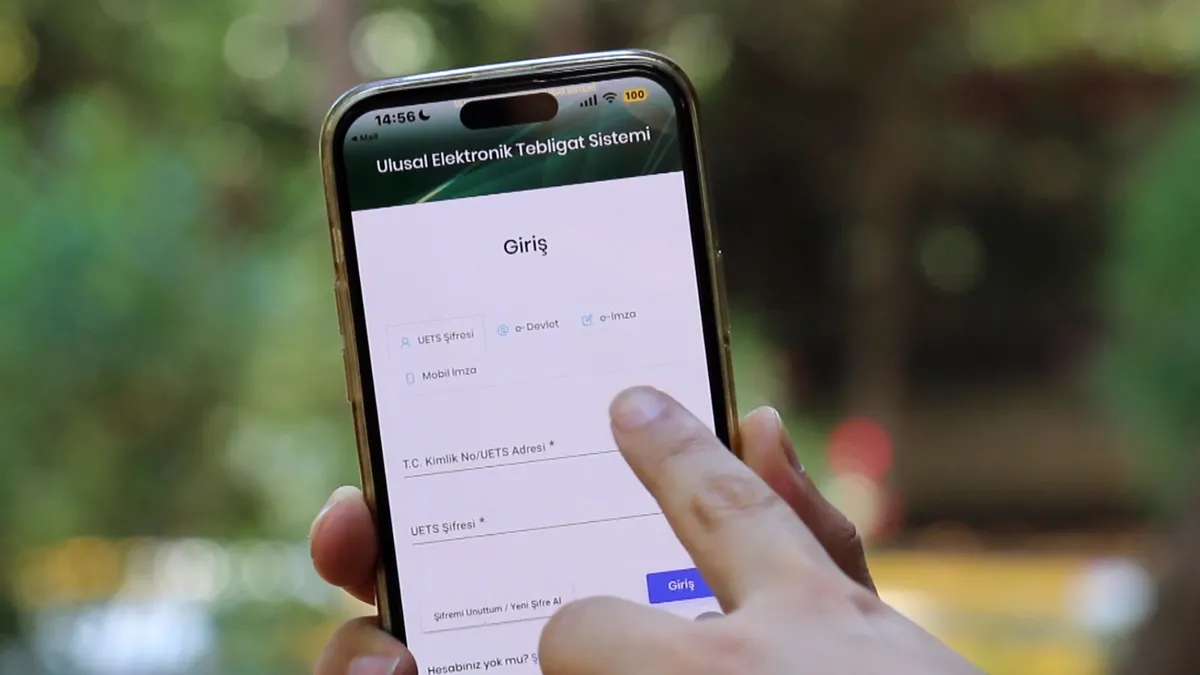
Siber dolandırıcılar, resmi kurumların güvenilirliğini kullanarak vatandaşları tuzağa düşürmeye devam ediyor. Son dönemde Ulusal Elektronik Tebligat Sistemi (UETS) görünümünde hazırlanan sahte e-postalar, e-Devlet kullanıcılarını doğrudan hedef alıyor.
Uzman isimden kritik uyarı
Adli Bilişim Uzmanı Prof. Dr. Ali Murat Kırık, söz konusu sahte postaların içerdiği bağlantılara tıklayan vatandaşların kişisel verilerinin ve e-Devlet şifrelerinin ele geçirilme riskiyle karşı karşıya olduğunu vurguladı.
Dolandırıcıların, UETS'in resmi arayüzünü birebir taklit eden e-postalar gönderdiğini belirten Kırık, vatandaşların bu tür bildirimlere karşı çok dikkatli olması gerektiğini ifade etti.
Sahte bağlantılara tıklamayın
Prof. Dr. Kırık, sahte e-postalardaki bağlantılara tıklayan kullanıcıların kimlik bilgilerinin ve e-Devlet hesaplarına erişim sağlayan şifrelerin üçüncü kişilerin eline geçebileceğine dikkat çekti. Bu durumun, kimlik hırsızlığı ve finansal dolandırıcılık gibi ciddi sonuçlar doğurabileceği belirtildi.
Vatandaşlara öneriler
Uzman, e-Devlet ve UETS üzerinden gelen bildirimlerin doğrudan resmi kanallardan kontrol edilmesi gerektiğini, e-posta yoluyla gelen bağlantılara tıklanmamasını ve şüpheli durumların kolluk kuvvetlerine bildirilmesini tavsiye etti.
 Çin'in gökyüzündeki 'gizli bekçisi' dünyayı şaşırttı
 Telefonunuz Sizi Dinliyor mu? Uzmanlar, Uygulama İzinlerindeki Gizli Tehlikeye Dikkat Çekti
 TEKNOFEST Mavi Vatan kapılarını açtı: 37 donanma platformu ziyaretçilerle buluştu
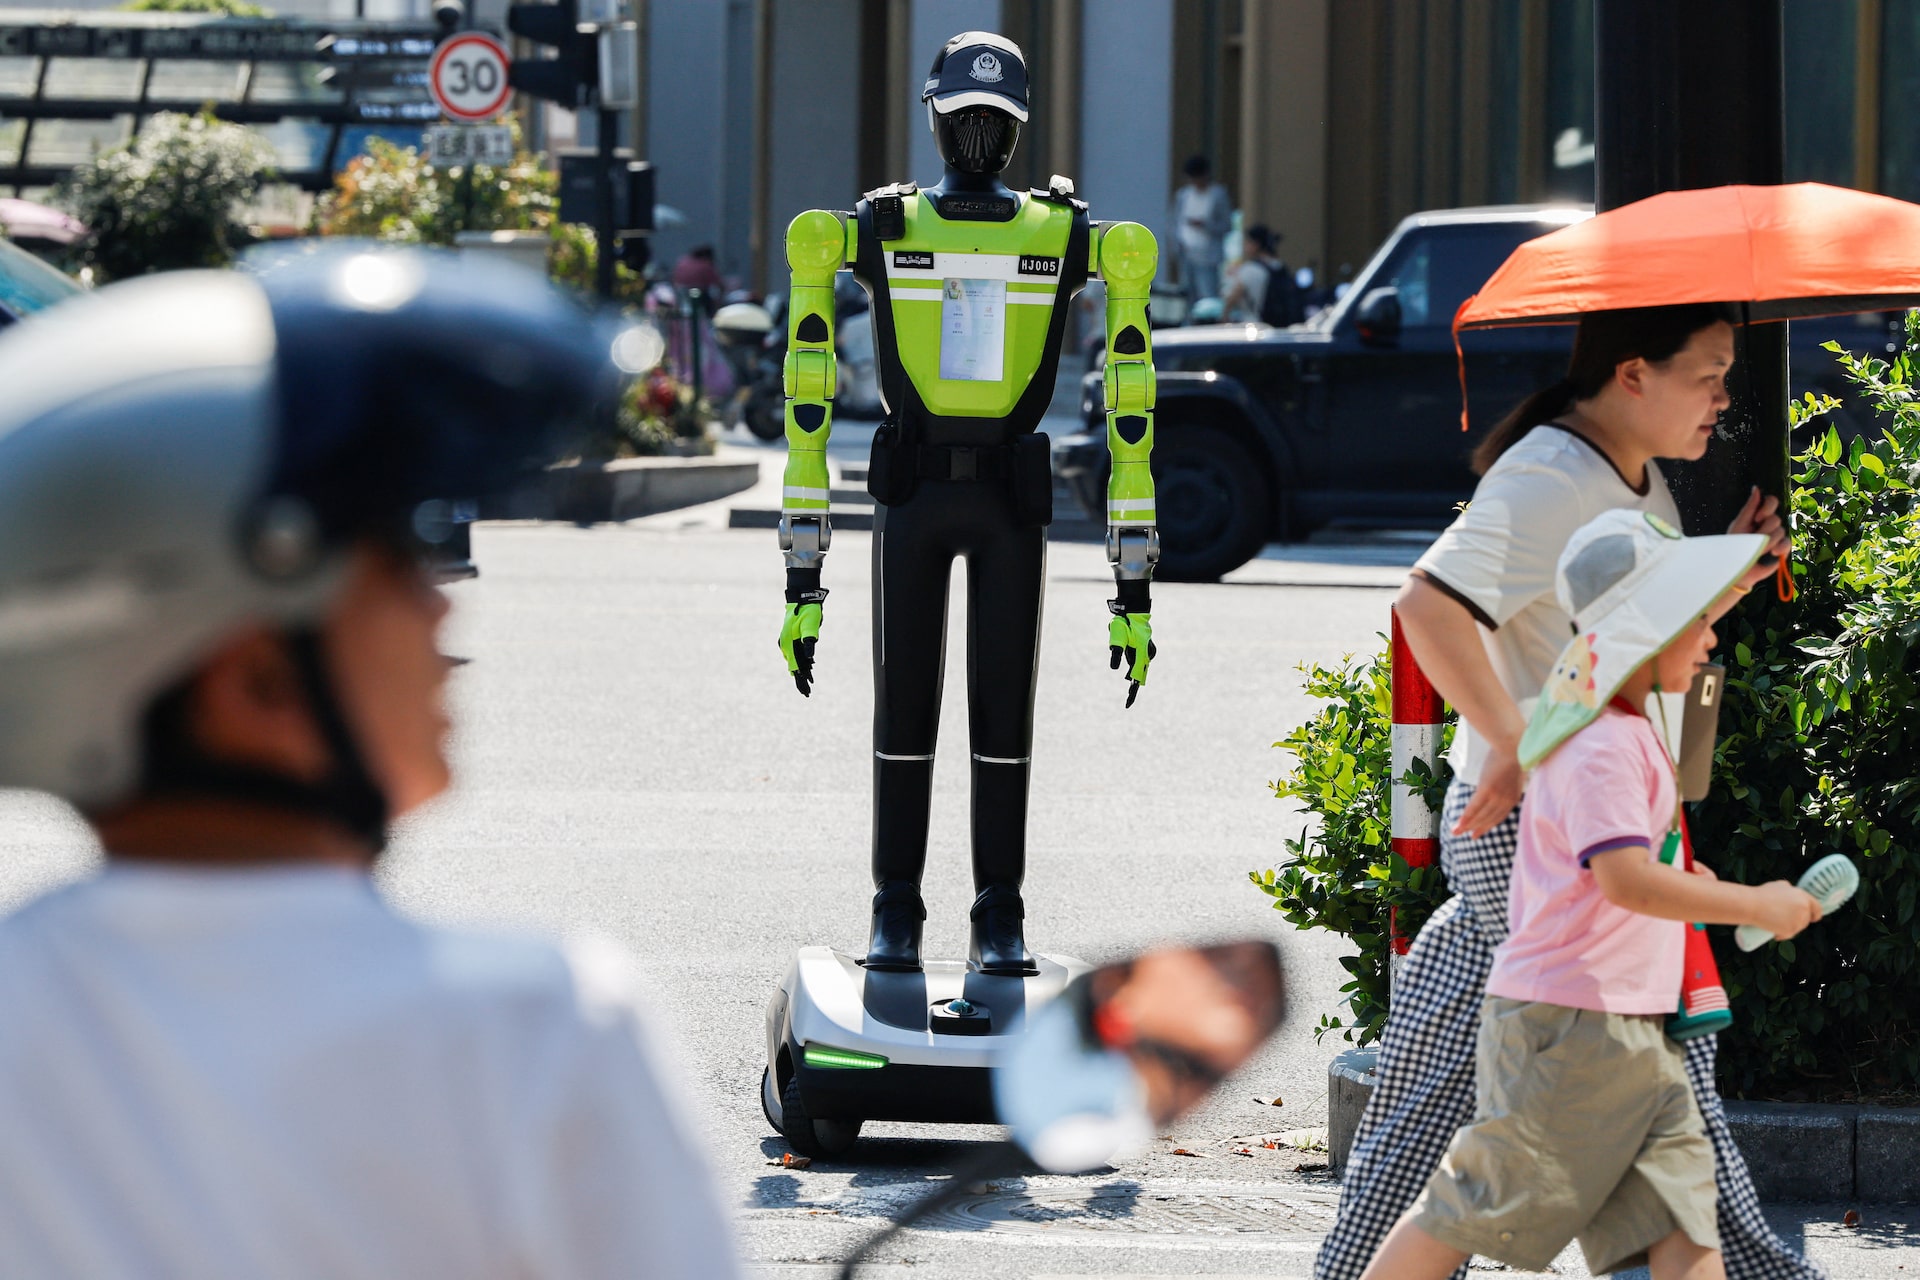 Çin'in 'Yorulmayan' Robot Polisleri Trafikte: Hangzhou Sokaklarında Yeni Dönem
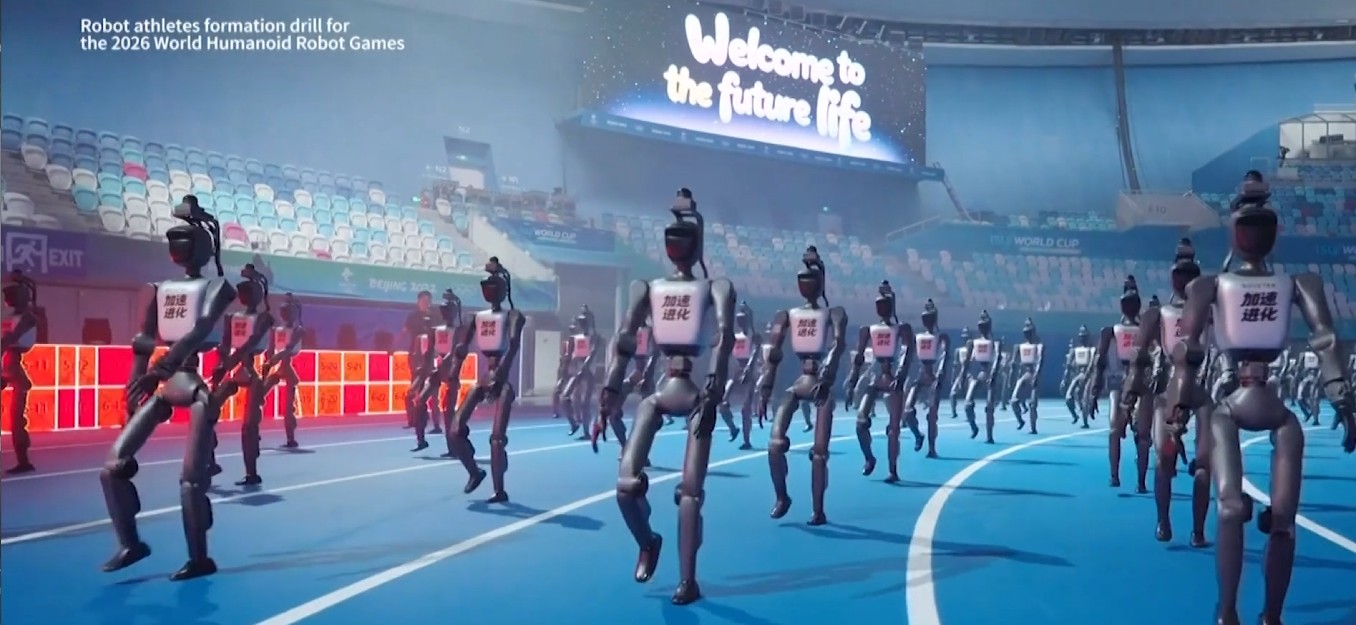 İnsansı robotlar Pekin'de sahne aldı: Atlet, boksör ve barista hepsi oradaydı
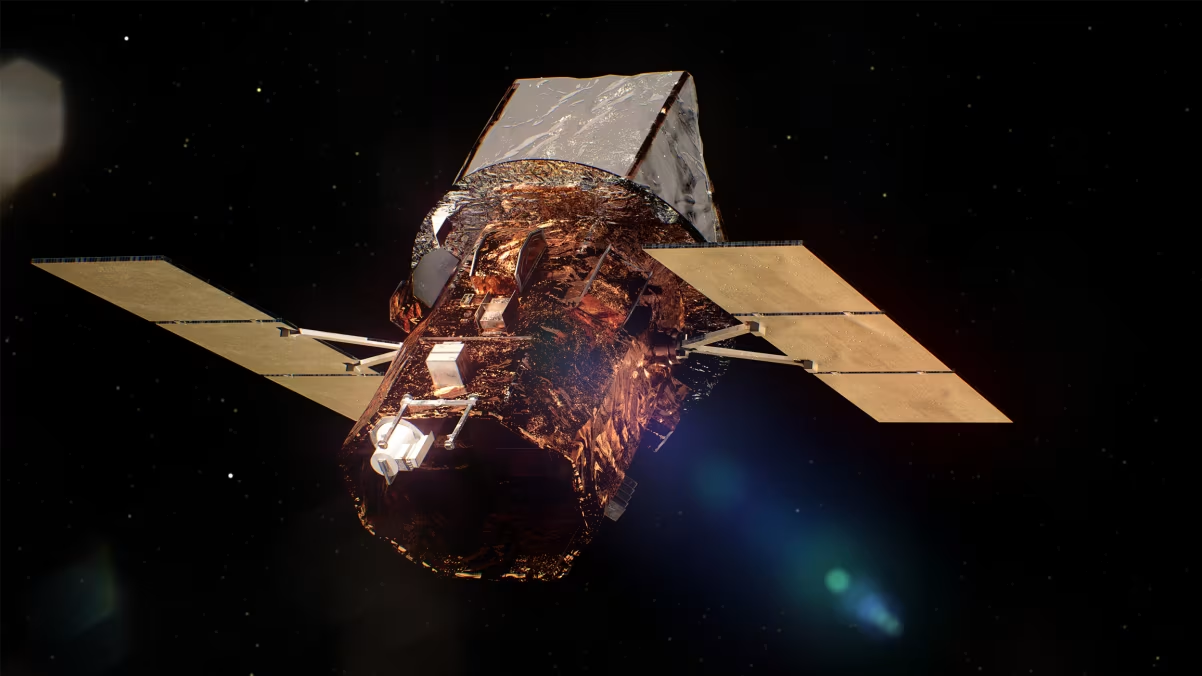 NASA'nın 22 yıllık uzay gözlemevini kurtarma operasyonu çöktü: Swift atmosferde yanacak