Kripto para cüzdanı sağlayıcısı SafePal, kullanıcı verilerini tehdit eden ciddi bir güvenlik açığını kamuoyuyla paylaştı. Şirketten yapılan resmi açıklamaya göre, müşteri sipariş bilgilerinin işlendiği bir eklentide tespit edilen yetkilendirme açığı, belirli koşullar altında başka kullanıcılara ait sipariş detaylarının görüntülenmesine olanak tanıyordu.
Yaklaşık 40 bin müşteri etkilendi
Yapılan incelemeler, söz konusu güvenlik açığından 2 Mart 2025 ile 11 Nisan 2026 tarihleri arasında sipariş veren yaklaşık 39 bin 798 müşterinin etkilendiğini ortaya koydu. Yetkisiz erişime konu olan veriler arasında kullanıcıların isimleri, e-posta adresleri, teslimat adresleri, telefon numaraları ve satın alma bilgileri yer alıyor.
Dijital varlıklar güvende
SafePal yetkilileri, güvenlik ihlalinin kullanıcıların özel anahtarlarını, cüzdan şifrelerini ve diğer cüzdan erişim bilgilerini kapsamadığını vurguladı. Ayrıca sızıntının banka hesabı, ödeme kartı ve resmi kimlik bilgilerini de içermediği bildirildi. Şirket, SafePal cüzdanlarına veya kullanıcıların dijital varlıklarına erişildiğine ilişkin herhangi bir bulguya rastlanmadığını ifade etti.
Önlemler artırılıyor
Güvenlik açığının tespitinin ardından hızla harekete geçen şirket, söz konusu açığı giderdiğini ve ek güvenlik önlemlerini devreye aldığını duyurdu. Açıklamada ayrıca, sistemleri bağımsız şekilde incelemek üzere özel bir siber güvenlik şirketinin görevlendirileceği bildirildi.
 RAM fiyatlarında tarihi patlama: DDR5 bellekler 5 kata kadar zamlandı
 Akıllı telefonlar bizi dinliyor mu? Uygulama yüklerken buna dikkat
 TEKNOFEST Mavi Vatan kapılarını açtı: 37 donanma platformu ziyaretçilerle buluşuyor
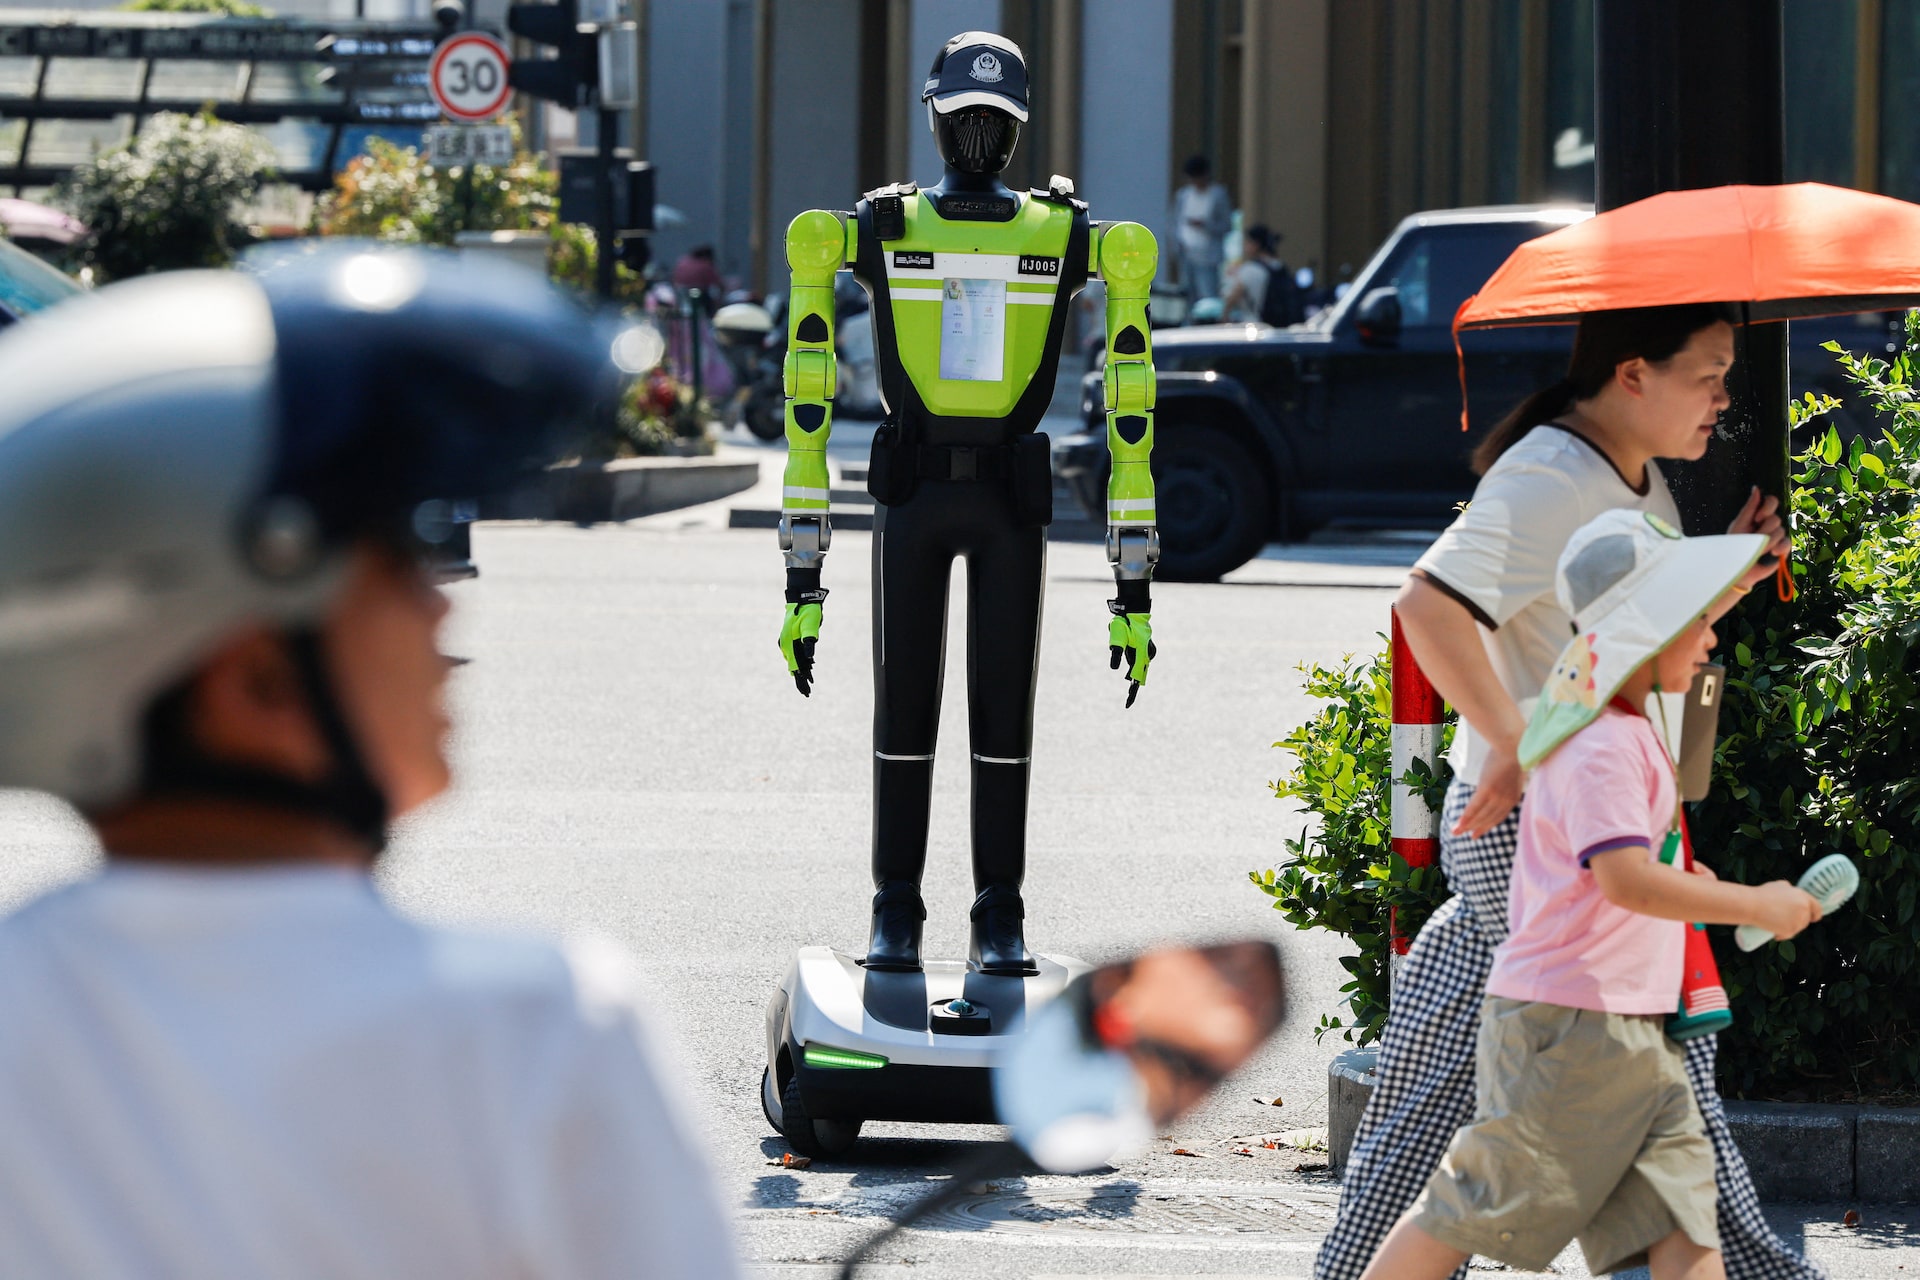 Çin sokaklarında robot polisler trafik denetimine başladı
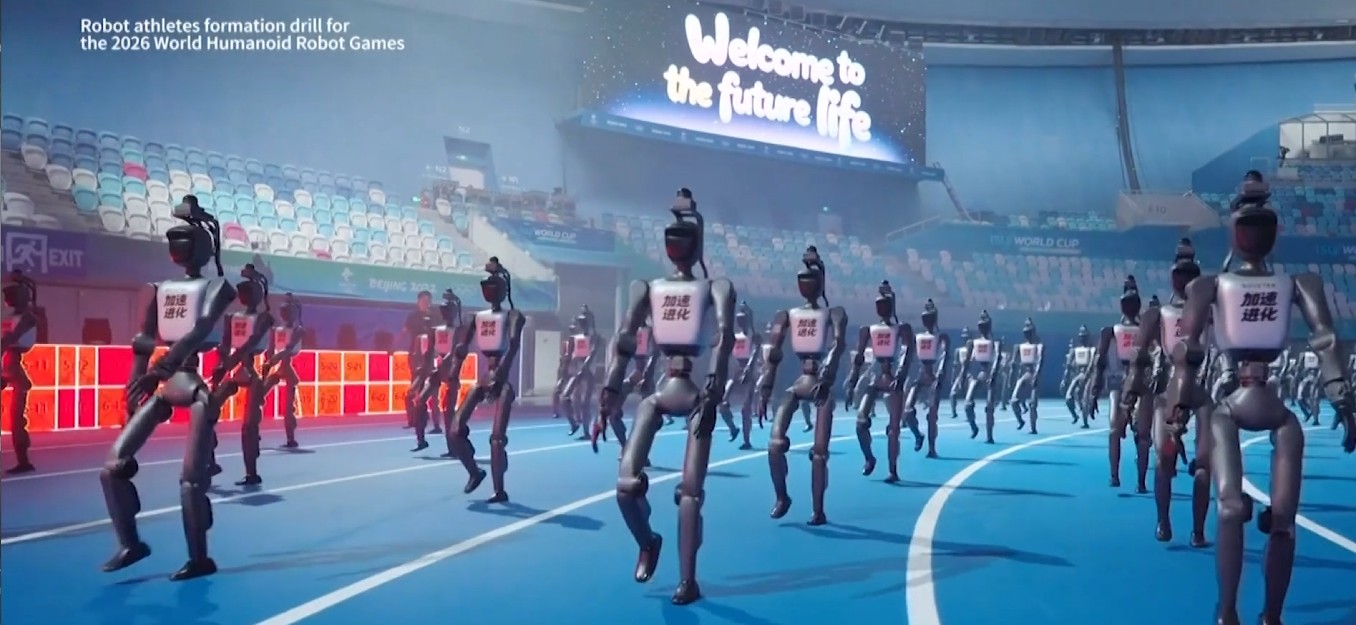 Pekin'de robotların büyüleyen gösterisi: Atletinden baristasına
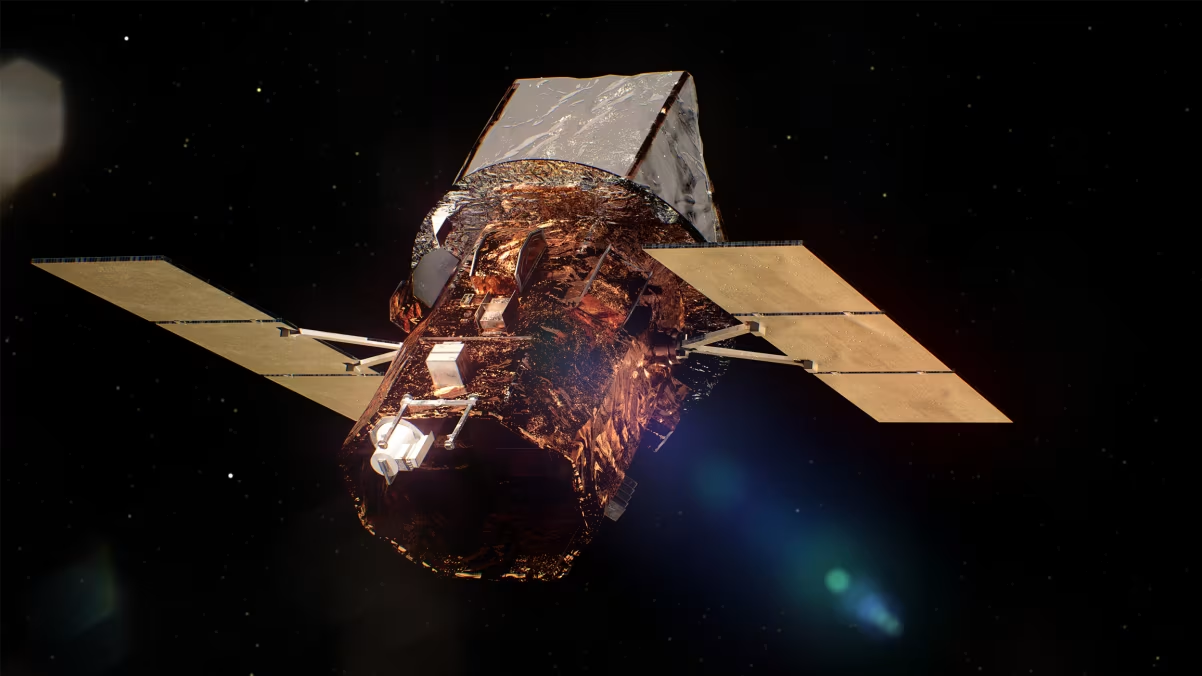 NASA’nın kurtarma görevi başarısız oldu. 22 yıllık gözlemevi Dünya’ya düşecek