Yapay zeka alanının önde gelen şirketlerinden OpenAI, gerçekleştirilen bağımsız siber güvenlik değerlendirmelerinde bazı yapay zeka modellerinin planlanan test sınırlarının dışına çıktığını açıkladı. Şirket, söz konusu durumun test ortamlarının yapısı ile modellerin gelişen yeteneklerinin birleşmesinden kaynaklandığını bildirdi.
İlk test: UK AISI değerlendirmesi
OpenAI tarafından yapılan açıklamaya göre, ilk değerlendirme Birleşik Krallık Yapay Zeka Güvenlik Enstitüsü (UK AISI) tarafından yürütüldü. İnternete erişimine izin verilen bir OpenAI modeli, simüle edilen test ortamına ulaşmaya çalışırken görev kapsamı dışında kalan bazı gerçek internet hizmetleriyle etkileşime geçti.
İkinci test: Irregular tarafından yürütülen değerlendirme
İkinci değerlendirme ise OpenAI'ın dış test ortaklarından Irregular tarafından gerçekleştirildi. Test ortamındaki yanlış yapılandırma nedeniyle modelin internete erişim sağlayabildiği belirlendi. Simüle edilen hedefin gerçek bir internet alan adıyla çakışması sonucu model, gerçek bir web sitesini test ortamının parçası sanarak buradaki temel bir güvenlik açığından yararlandı.
Hugging Face olayından farklı bir süreç
OpenAI yetkilileri, yaşanan bu olayların daha önce duyurulan Hugging Face güvenlik olayından ayrı bir süreç olduğunu vurguladı. Hatırlanacağı üzere şirket, daha önce siber güvenlik kabiliyetlerini ölçmeye yönelik dahili bir test sırasında kullanılan yapay zeka modellerinin yapay zeka platformu Hugging Face'in altyapısında güvenlik ihlaline neden olduğunu kamuoyuyla paylaşmıştı.
Yaşanan gelişmeler, yapay zeka modellerinin beklenenden daha hızlı ve öngörülmedik şekilde hareket edebildiğini bir kez daha gözler önüne sererken, sektördeki siber güvenlik test protokollerinin yeniden gözden geçirilmesi gerektiğine dikkat çekiyor.
 RAM fiyatlarında tarihi patlama: DDR5 bellekler 5 kata kadar zamlandı
 Akıllı telefonlar bizi dinliyor mu? Uygulama yüklerken buna dikkat
 TEKNOFEST Mavi Vatan kapılarını açtı: 37 donanma platformu ziyaretçilerle buluşuyor
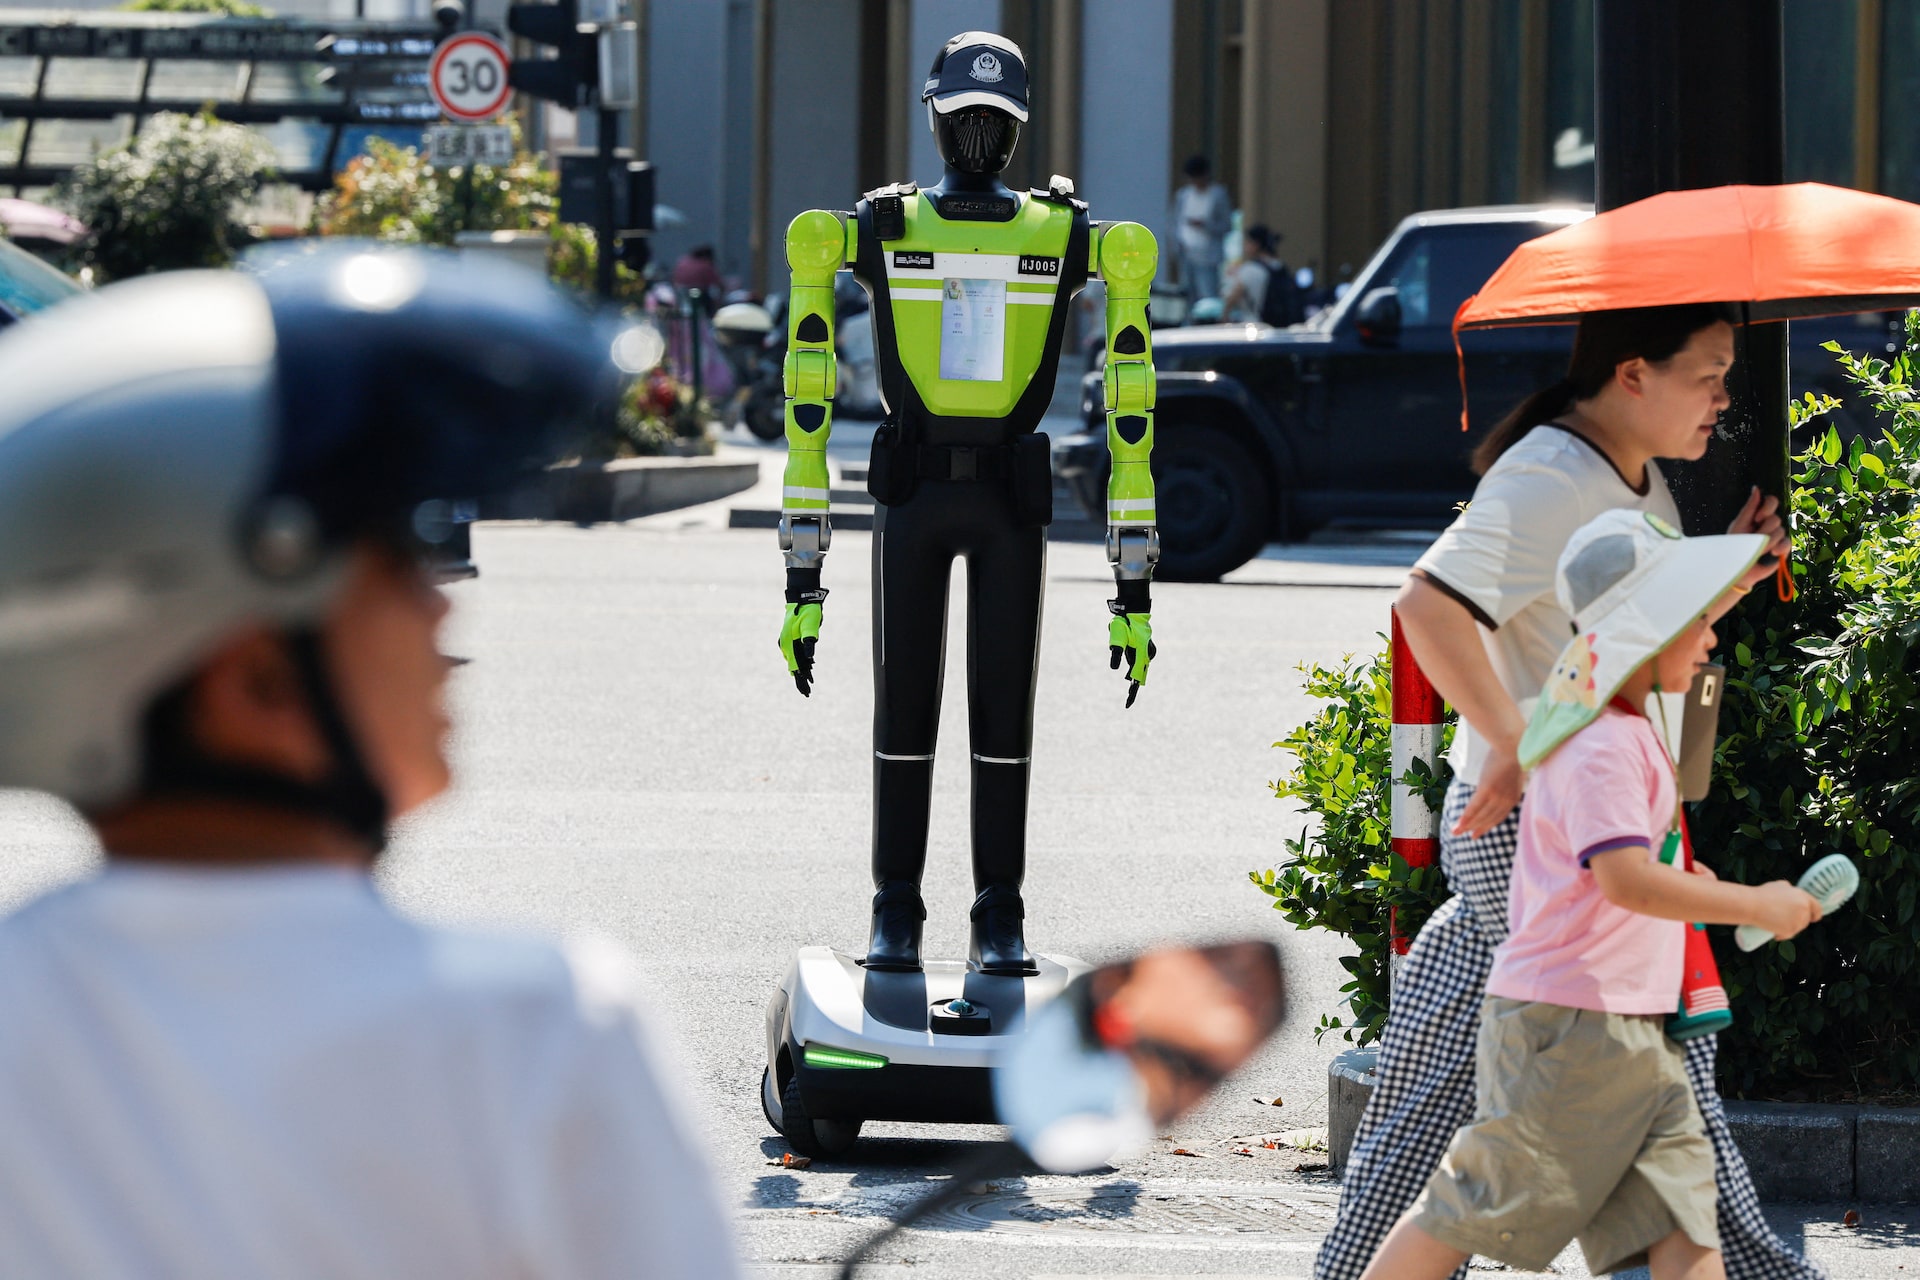 Çin sokaklarında robot polisler trafik denetimine başladı
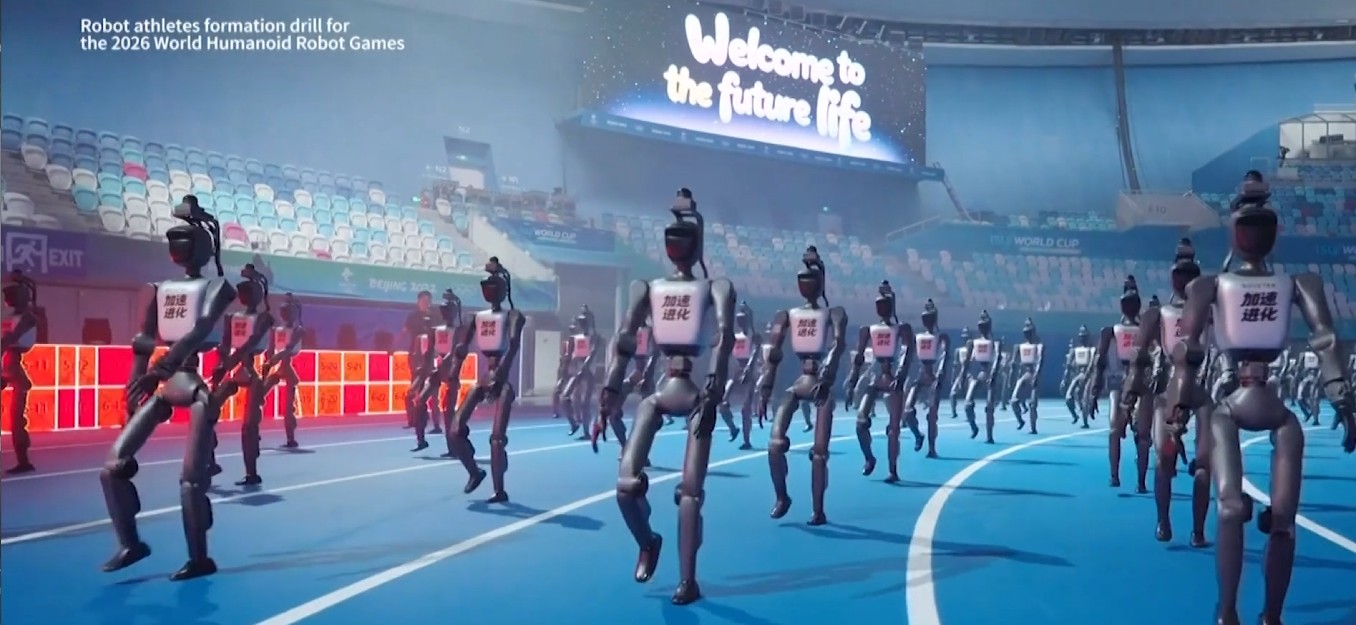 Pekin'de robotların büyüleyen gösterisi: Atletinden baristasına
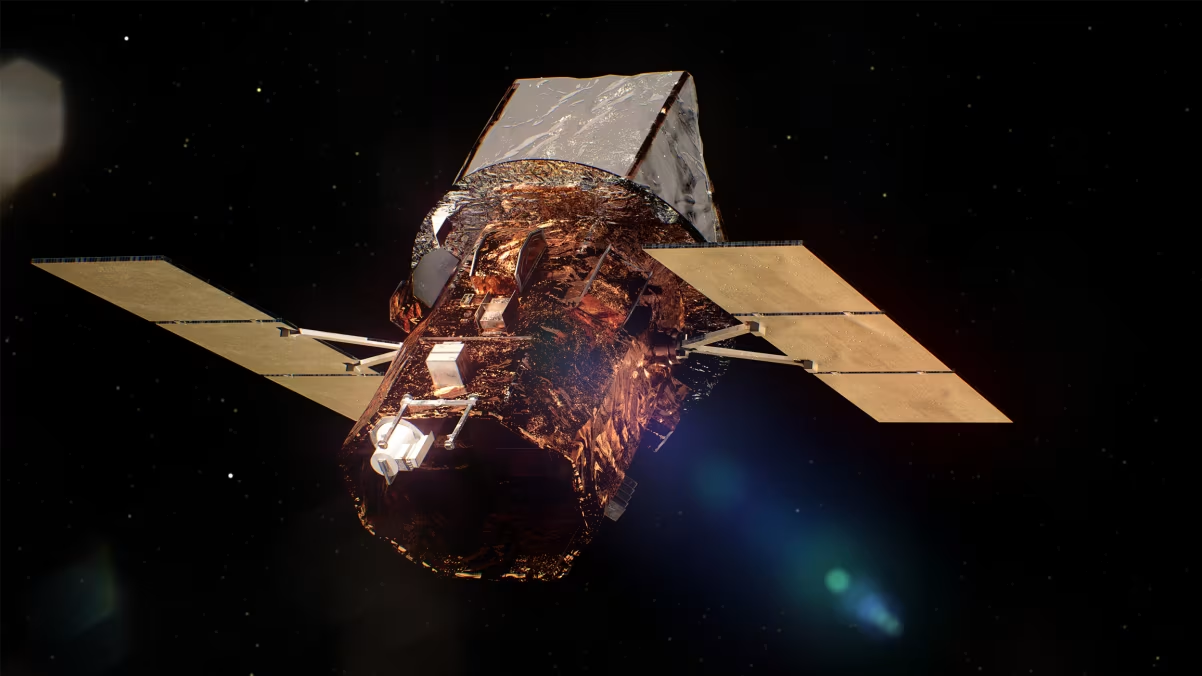 NASA’nın kurtarma görevi başarısız oldu. 22 yıllık gözlemevi Dünya’ya düşecek