Uluslararası siber güvenlik araştırmacıları, cihazları uzaktan ele geçirerek hassas verileri sızdıran gelişmiş bir siber casusluk kampanyasının 13'ten fazla ülkeye yayıldığını ortaya koydu. Yapılan incelemeler, söz konusu zararlı yazılımın özellikle telekomünikasyon, enerji ve kamu kurumlarını hedef aldığını gösterdi.
Devlet destekli aktör deşifre edildi
Siber güvenlik firmaları tarafından yürütülen ortak soruşturma, saldırıların arkasında bir devlet destekli tehdit aktörünün bulunduğunu tespit etti. Araştırmacılar, zararlı yazılımın altyapısını, komuta kontrol sunucularını ve saldırı yöntemlerini analiz ederek failin kimliğine ulaştı.
Tehdit geniş bir coğrafyada etkili
Kampanyanın Avrupa, Asya ve Ortadoğu'da onlarca kuruluşu etkisi altına aldığı bildirildi. Uzmanlar, sızan zararlının yönlendiriciler, güvenlik kameraları ve IoT cihazları başta olmak üzere internete bağlı pek çok aygıta sızabildiğini vurguladı.
Saldırıların amacının ekonomik istihbarat, stratejik bilgi toplama ve kritik altyapılara kalıcı erişim sağlamak olduğu değerlendiriliyor. Yetkililer, etkilenen kurumların sistemlerini güncellemeleri, ağ trafiğini sıkılaştırmaları ve şüpheli etkinliklere karşı alarm seviyelerini artırmaları yönünde uyarıda bulundu.
Konuya ilişkin uluslararası istihbarat paylaşım mekanizmalarının devreye girdiği, bazı ülkelerin siber güvenlik kurumlarının ortak bir koordinasyon merkezi kurarak tehdide karşı mücadele başlattığı kaydedildi.
 Akıllı Telefonlar Bizi Dinliyor mu? Uzmanlar Uygulama İzinlerine Dikkat Çekti
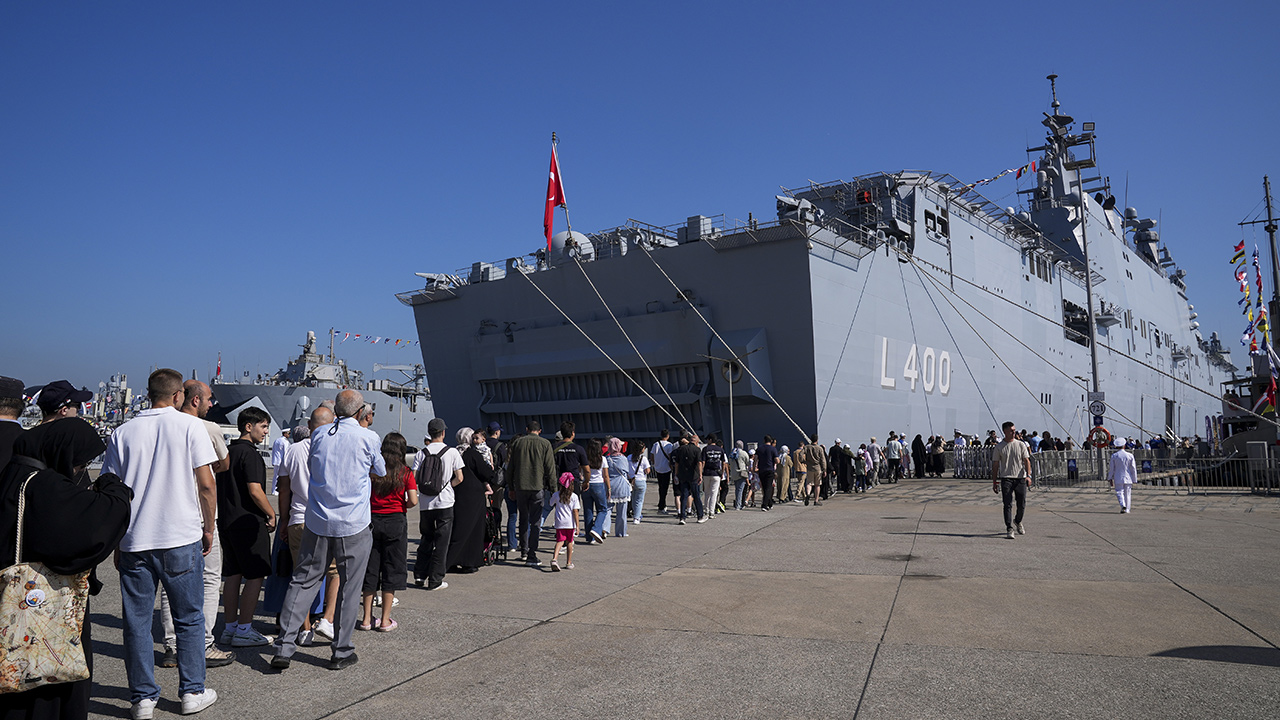 TEKNOFEST Mavi Vatan kapılarını ziyaretçilere açtı: 37 donanma platformu görücüye çıktı
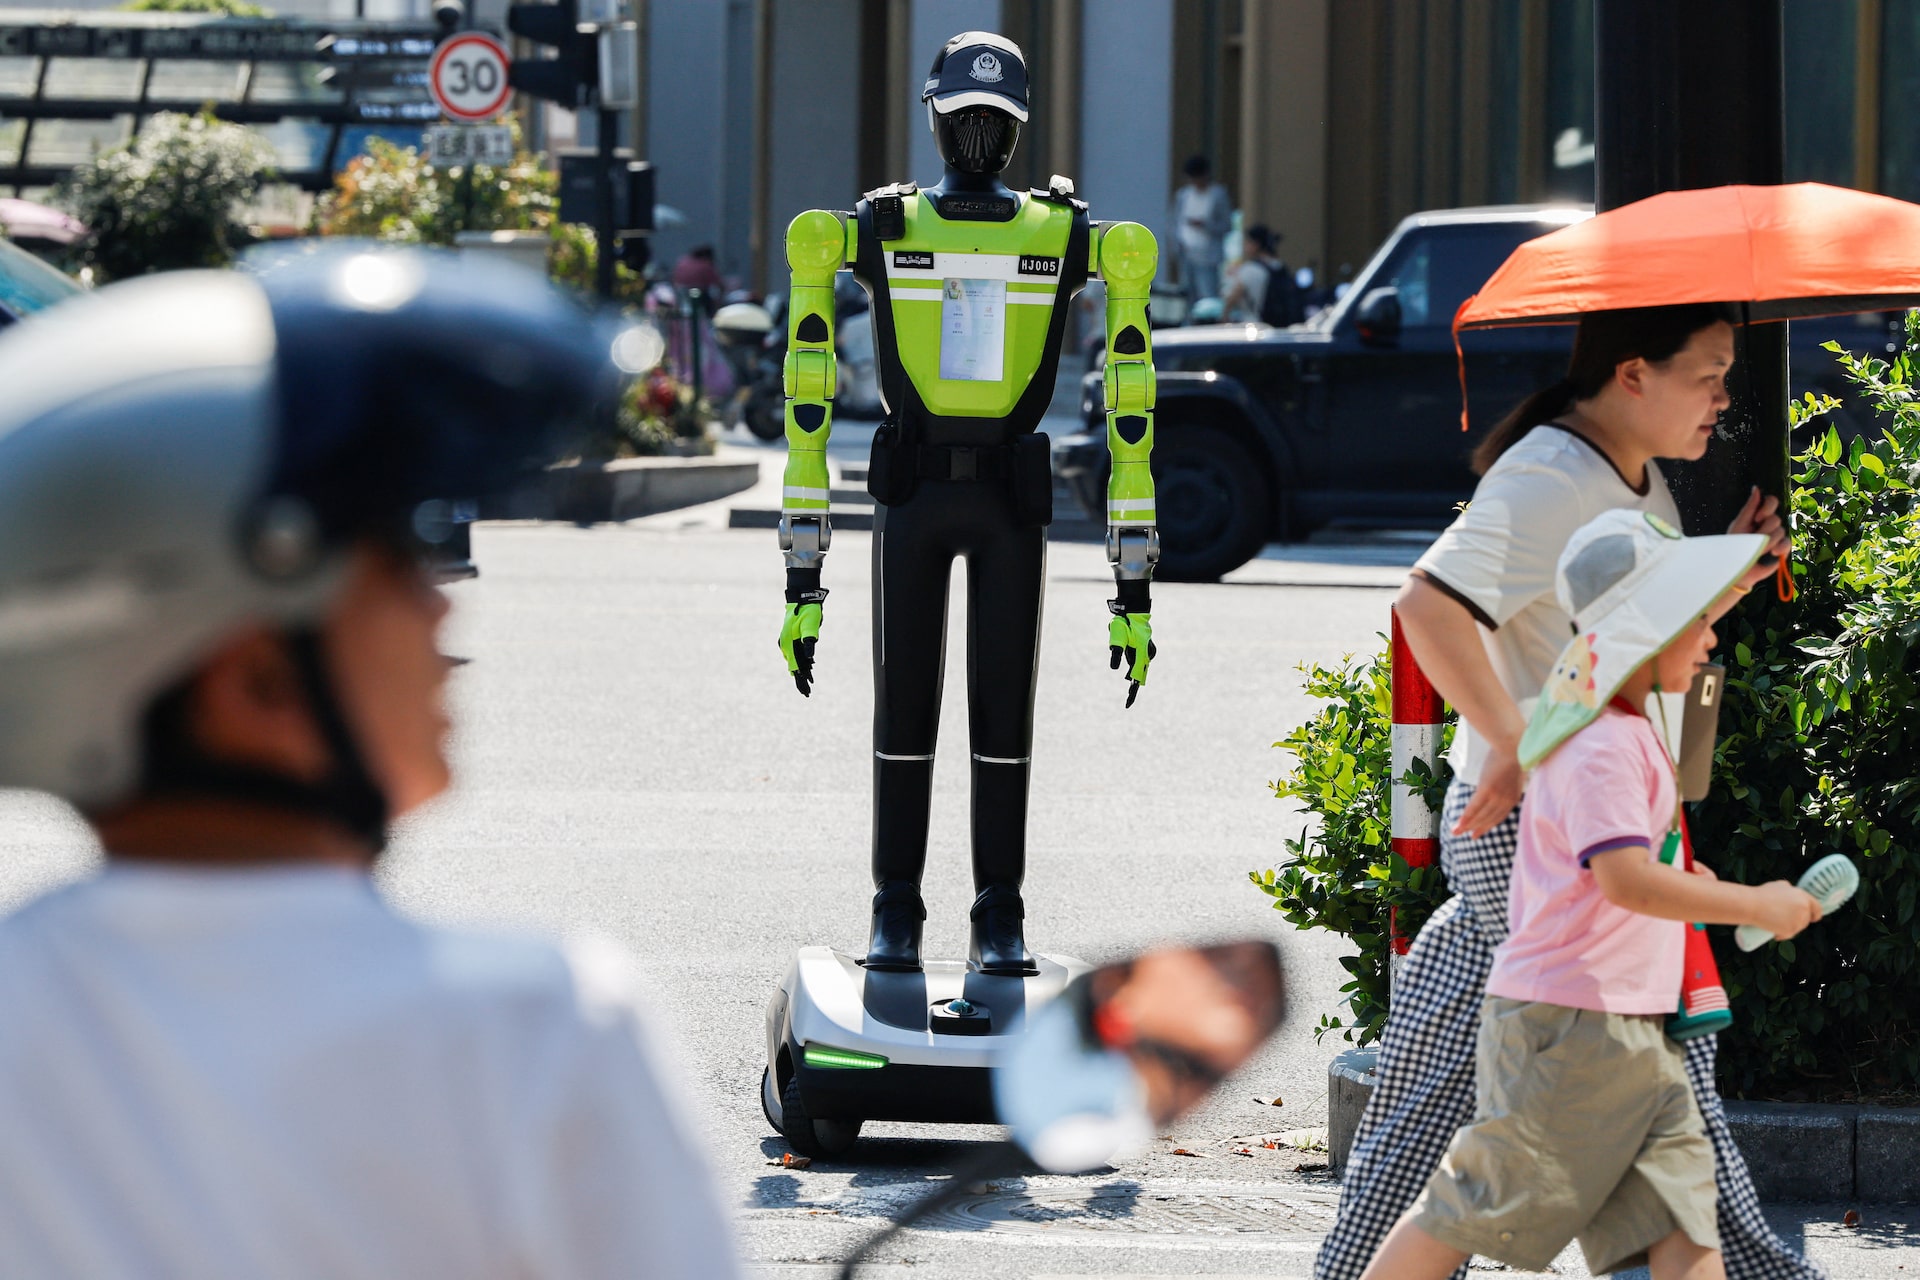 Çin'in 'RoboCop'ları iş başında: Trafik robotları yollara çıktı
 Pekin'de robotlar sahne aldı: Atletinden boksörüne, baristasından müzisyenine insansı makinalar yeteneklerini sergiledi
 NASA'nın 22 yıllık gözlemevini kurtarma operasyonu çöktü: Atmosfere düşüş kaçınılmaz
 OpenAI, Avrupa'da ChatGPT'ye reklam eklemeye hazırlanıyor