Teknoloji devi Google, fidye odaklı siber korsanların son bir ayda ABD merkezli çok sayıda finans kuruluşu ve şirkete yönelik saldırı düzenlediğini duyurdu. Şirketin Tehdit İstihbarat Grubu tarafından perşembe günü yayımlanan rapor, siber suçluların geleneksel yöntemlerle büyük vurgun peşinde olduğunu gözler önüne serdi.
72 Sahte Site Kuruldu
Google verilerine ve Reuters tarafından incelenen internet istihbarat kayıtlarına göre korsanlar, çalışanların parolalarını çalmak amacıyla 72 sahte internet sitesi tasarladı. Hedeflenen kuruluşlar arasında ABD ekonomisinin kalbi sayılabilecek şirketler bulunuyor:
- Blackstone
- Bridgewater Associates
- Apollo Global Management
- Bain Capital
- KKR
- TPG
- CME Group
- Clearlake Capital
- Moody's
Düşük Teknoloji, Yüksek Etki
Raporda dikkat çeken en önemli unsur, korsanların gelişmiş güvenlik yazılımlarını ve yapay zeka destekli tehditlere rağmen telefon araması gibi düşük teknolojili yöntemlere başvurması oldu. Uzmanlar, bu durumun geleneksel taktiklerin hâlâ en etkili saldırı araçları arasında yer aldığını ortaya koyduğunu vurguladı.
Retail and Hospitality ISAC bünyesinde siber tehdit istihbaratı ürün yöneticisi olarak görev yapan Lee Clark, konuya ilişkin değerlendirmesinde, "Çevredeki çitler artık çok gelişmiş ve yüksek teknolojiye sahip olduğu için güvenlik görevlisini kapıyı bize açması yönünde kandırmamız yetiyor" ifadesini kullandı. Clark, bu yöntemlerin hızla yayılmasının temel nedeninin insan unsuru olduğunu kaydetti.
Sosyal Mühendislik Taktiği
Google'a göre korsanlar, titizlikle kurgulanmış sosyal mühendislik yöntemleri uyguladı. Siber suçlular, şirketlerin bilgi işlem destek ekibinden aradıklarını belirterek çalışanlara kişisel cep telefonlarından ulaştı. Bazı durumlarda arayan numara kısmında kurumun gerçek destek hattı numarası gösterilerek güven sağlandı.
Çalışanlara sistem şifrelerini veya çok faktörlü kimlik doğrulama kodlarını acilen güncellemeleri gerektiği yönünde sahte talimatlar verildi. Ardından personel "passkeyhelpdesk" veya "secure-passkey" gibi ifadeler içeren tuzak internet sitelerine yönlendirildi.
Korsanların Yeni Stratejisi
Google, blog yazısında siber korsanların son dönemde odak noktalarını özel sermaye şirketleri, hukuk büroları ve finansal derecelendirme kuruluşlarına çevirdiğini bildirdi. Kıdemli Tehdit Analisti Austin Larsen, korsanların genellikle finansal getirileri yüksek sektörleri hedef aldığını belirterek şu değerlendirmeyi yaptı:
"Mesele tamamen maddi çıkarla ilgili. Bu şirketlerin elinde, çalındığı takdirde sızdırılmasını önlemek için fidye ödemeyi kabul edecekleri hassasiyette veriler bulunduğunu düşünüyorlar."
Korsanların "Redact", "Pink", "Falcon" ve "Helix" gibi çeşitli isimler altında faaliyet gösterdiği kaydedildi. Raporda, adları açıklanmayan bazı kurumların siber korsanlara fidye ödemek zorunda kaldığı aktarıldı. Ancak korsanların hangi şirketlerin sistemlerine erişmeyi başardığı henüz netlik kazanmadı.
Risk Büyüyor
Saldırıların başarıya ulaşması halinde, ABD'nin en büyük özel sermaye fonlarına ait kritik verilerin sızması ihtimali bulunuyor. Uzmanlar, finans sektörü çalışanlarının bu tür telefon dolandırıcılığına karşı daha dikkatli olması gerektiğini, kurumsal güvenlik protokollerinin yeniden gözden geçirilmesinin şart olduğunu vurguladı.
 Akıllı Telefonlar Bizi Dinliyor mu? Uzmanlar Uygulama İzinlerine Dikkat Çekti
 TEKNOFEST Mavi Vatan kapılarını ziyaretçilere açtı: 37 donanma platformu görücüye çıktı
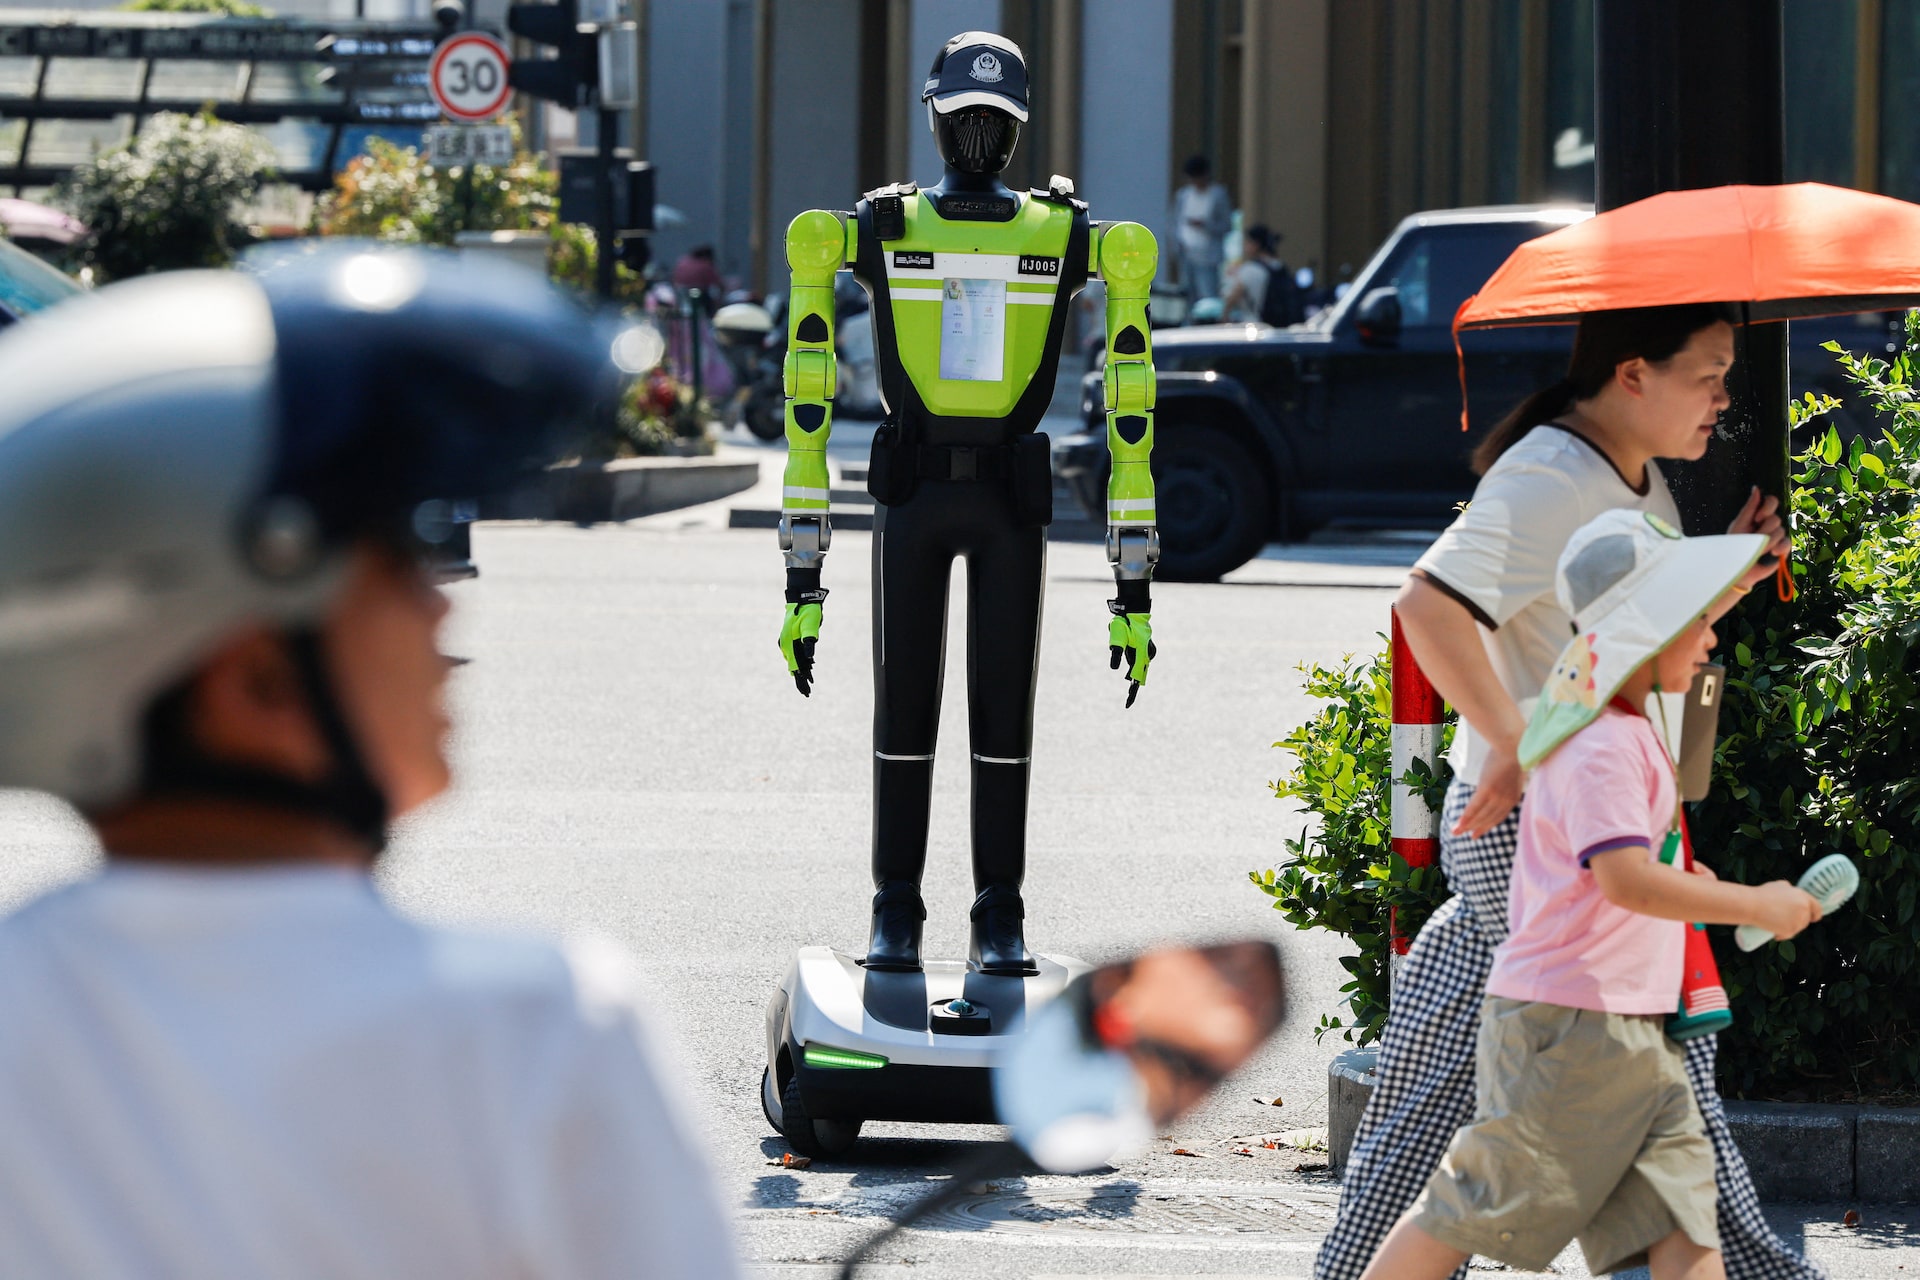 Çin'in 'RoboCop'ları iş başında: Trafik robotları yollara çıktı
 Pekin'de robotlar sahne aldı: Atletinden boksörüne, baristasından müzisyenine insansı makinalar yeteneklerini sergiledi
 NASA'nın 22 yıllık gözlemevini kurtarma operasyonu çöktü: Atmosfere düşüş kaçınılmaz
 OpenAI, Avrupa'da ChatGPT'ye reklam eklemeye hazırlanıyor