Google, fidye yazılımı odaklı siber saldırıların ABD'nin en büyük finans kuruluşlarına ve özel sermaye şirketlerine yöneldiğini açıkladı. Şirketin Tehdit İstihbarat Grubu tarafından perşembe günü yayımlanan rapora göre, korsanlar son bir aylık süreçte Blackstone, Bridgewater Associates, Apollo Global Management, Bain Capital, KKR, TPG, CME Group, Clearlake Capital ve Moody's gibi dev kurumların çalışanlarını hedef aldı.
72 sahte internet sitesi tespit edildi
Saldırganların, hedefledikleri şirketlerin kimliğine bürünerek kurumsal personelin parolalarını ele geçirmek amacıyla toplam 72 sahte internet sitesi oluşturduğu belirlendi. Reuters tarafından yapılan incelemede, söz konusu zararlı web sitelerinin her bir kuruma özel olarak hazırlanmış alt alan adları taşıdığı ortaya çıkarıldı.
Google Tehdit İstihbarat Grubu Kıdemli Tehdit Analisti Austin Larsen, konuya ilişkin değerlendirmesinde korsanların genellikle finansal getirisi yüksek sektörleri tercih ettiğini vurguladı. Larsen, "Mesele tamamen maddi çıkarla ilgili. Bu şirketlerin elinde, çalındığı takdirde sızdırılmasını önlemek için fidye ödemeyi kabul edecekleri hassasiyette veriler bulunduğunu düşünüyorlar" ifadelerini kullandı.
Telefonla sosyal mühendislik taktiği
Rapora göre, siber korsanlar titizlikle planlanmış sosyal mühendislik yöntemlerine başvurdu. Şirketlerin bilgi işlem destek ekibinden aradıklarını belirten saldırganlar, çalışanlara kişisel cep telefonlarından ulaştı. Bazı durumlarda ise arayan numara kısmında kurumun gerçek destek hattı numarası gösterilerek güven sağlandı.
Çalışanlara sistem şifrelerini veya çok faktörlü kimlik doğrulama kodlarını acilen güncellemeleri gerektiği yönünde sahte talimatlar veren korsanlar, ardından personeli "passkeyhelpdesk" veya "secure-passkey" gibi ifadeler içeren tuzak internet sitelerine yönlendirdi.
Uzmanlar uyarıyor: İnsan faktörü en zayıf halka
Retail and Hospitality ISAC bünyesinde siber tehdit istihbaratı ürün yöneticisi olarak görev yapan Lee Clark, gelişmiş güvenlik teknolojilerine rağmen korsanların düşük teknolojili yöntemlere başvurmasının dikkat çekici olduğunu söyledi. Clark, "Çevredeki çitler artık çok gelişmiş ve yüksek teknolojiye sahip olduğu için güvenlik görevlisini kapıyı bize açması yönünde kandırmamız yetiyor" değerlendirmesinde bulundu.
Clark, bu tür yöntemlerin hızla yayılmasının temel nedeninin insan unsuru olduğunu kaydederek, teknolojik önlemlerin tek başına yeterli olmadığını vurguladı.
Hangi şirketler fidye ödedi?
Google raporunda, adları açıklanmayan bazı kurumların siber korsanlara fidye ödemek zorunda kaldığını aktardı. Ancak korsanların hangi şirketlerin sistemlerine başarıyla sızdığı henüz netlik kazanmadı. Google, saldırı kampanyasını yürüten korsanların Redact, Pink, Falcon ve Helix gibi çeşitli isimler altında faaliyet gösterdiğini bildirdi.
Uzmanlar, saldırıların başarıya ulaşması halinde ABD'nin en büyük özel sermaye fonlarına ait kritik verilerin sızma riski bulunduğuna dikkat çekiyor.
 RAM fiyatlarında tarihi patlama: DDR5 bellekler 5 kata kadar zamlandı
 Akıllı telefonlar bizi dinliyor mu? Uygulama yüklerken buna dikkat
 TEKNOFEST Mavi Vatan kapılarını açtı: 37 donanma platformu ziyaretçilerle buluşuyor
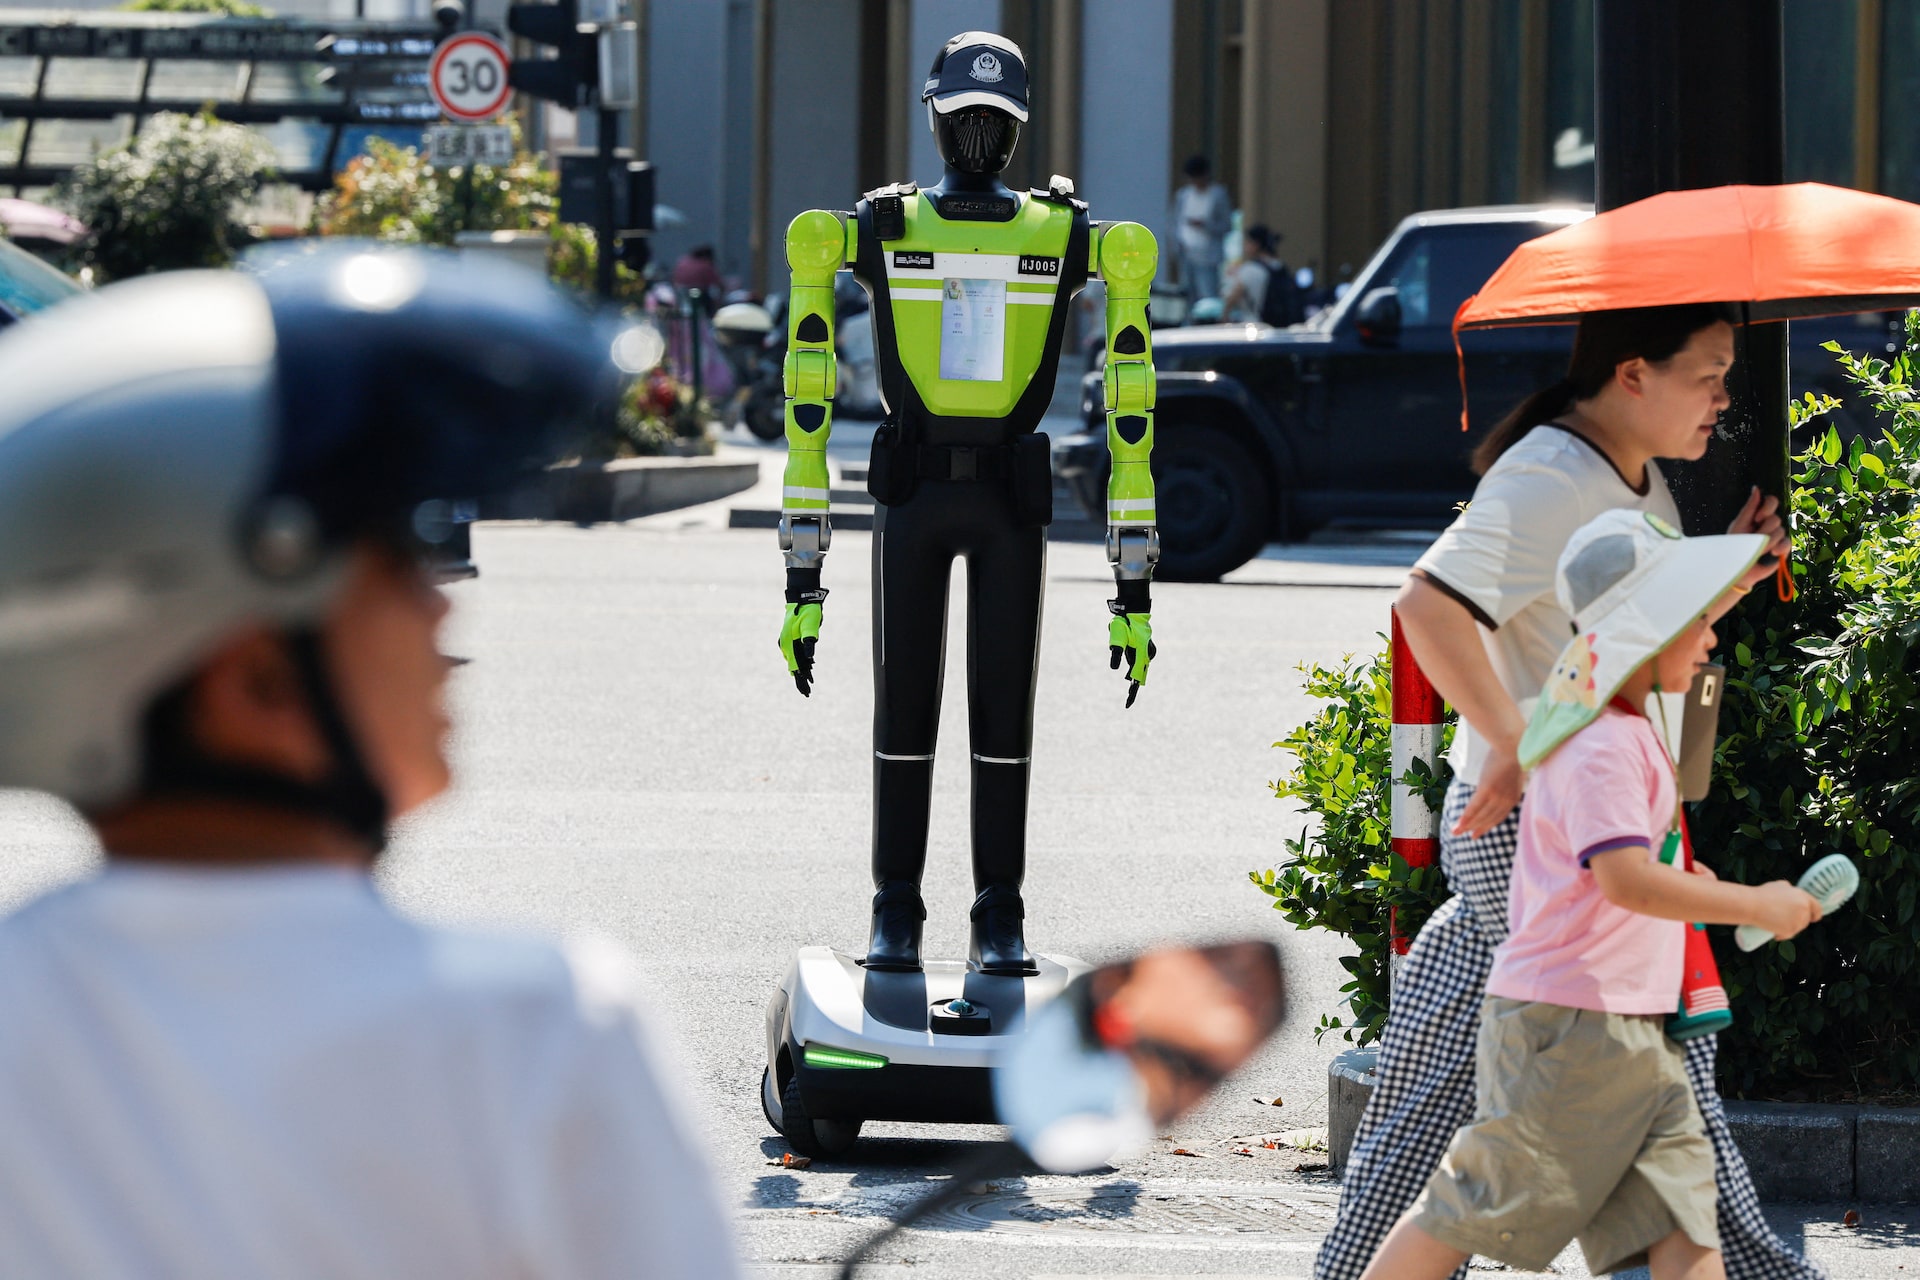 Çin sokaklarında robot polisler trafik denetimine başladı
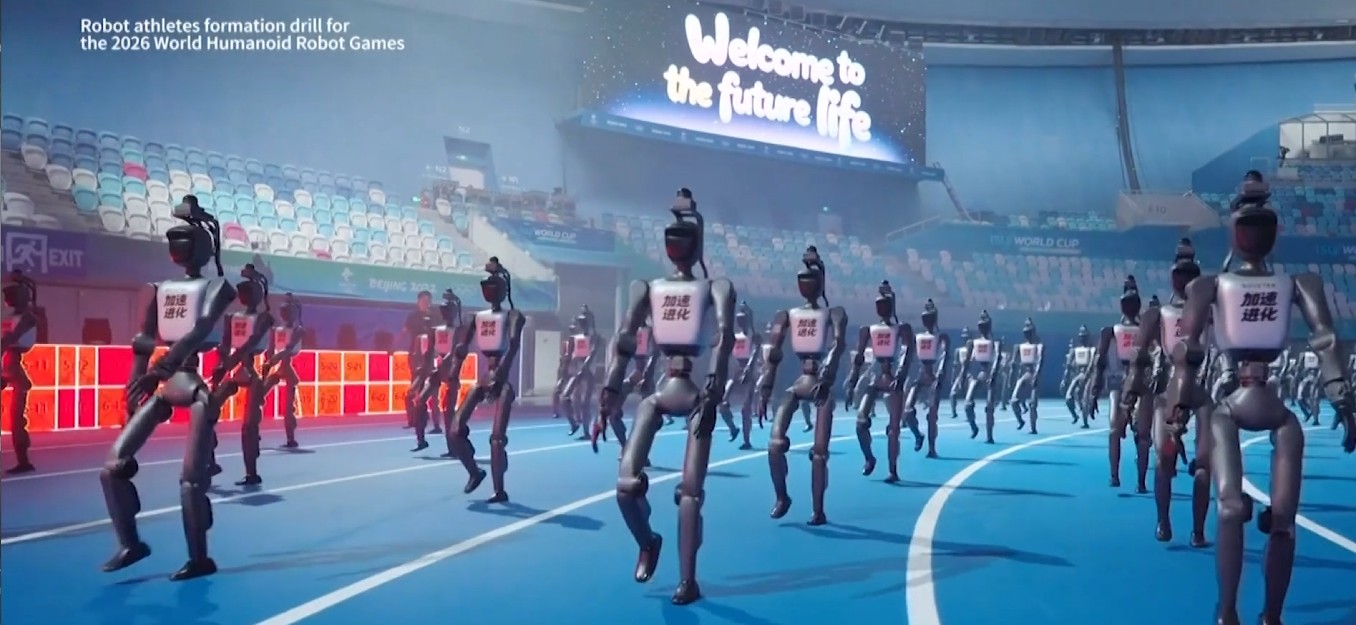 Pekin'de robotların büyüleyen gösterisi: Atletinden baristasına
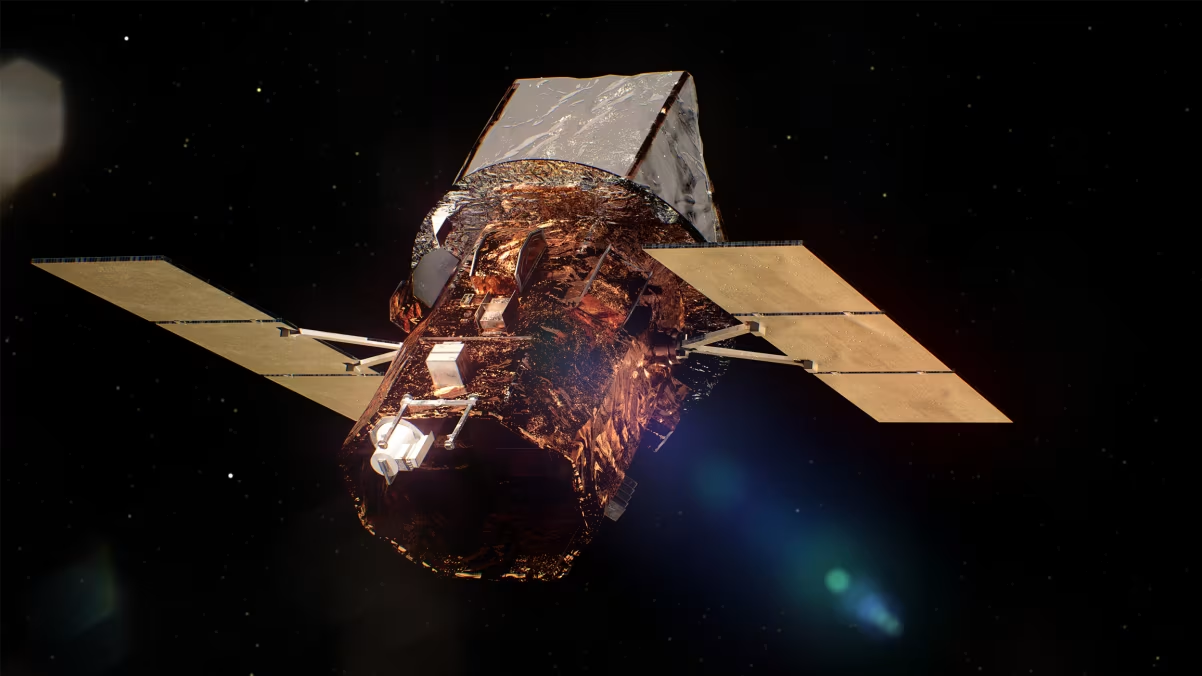 NASA’nın kurtarma görevi başarısız oldu. 22 yıllık gözlemevi Dünya’ya düşecek