Çin merkezli yapay zekâ girişimi Z.ai, açık kaynaklı GLM-5.3 modelinin yazılım açıklarını tespit etme kapasitesiyle Anthropic'in erişimi kısıtlı Mythos 5 modelini neredeyse yakaladığını açıkladı. Bu gelişme, Çinli yapay zekâ şirketlerinin küresel sahnedeki yükselişini bir kez daha gözler önüne serdi.
Siber Güvenlik Testlerinde Dikkat Çeken Sonuçlar
Z.ai, kod inceleme, güvenlik açığı tespiti ve doğrulama kabiliyetini ölçen CyberGym testinde GLM-5.3'ün yüzde 84,5 puan aldığını bildirdi. Aynı testte Mythos 5'in puanı yüzde 83,8 olarak açıklandı. Ancak bu sonuçlar henüz bağımsız kaynaklarca teyit edilmedi.
Bununla birlikte GLM-5.3, güvenlik açıklarını çalışan saldırılara dönüştürme aşamasını ölçen ExploitBench testinde Mythos 5'in gerisinde kaldı. Z.ai'nin verilerine göre GLM-5.3 bu alanda yüzde 54,4 puan alırken, Mythos 5 yüzde 78,0 puana ulaştı.
Zamana dayalı ayrı bir değerlendirmede ise GLM-5.3, iki saat içinde 105, altı saat içinde ise 130 saldırı geliştirme görevini tamamladı. Aynı sürelerde Mythos 5 sırasıyla 181 ve 247 görevi başarıyla tamamlayarak üstünlüğünü korudu.
Kısıtlı Erişim Endişesi ve Güvenlik Tartışması
Anthropic, siber güvenlik korumaları kaldırılmış Claude Fable 5 modeli olan Mythos'u yalnızca denetimden geçmiş kuruluşların erişimine açıyor. Bu kısıtlama, yazılım açıklarını bulup kullanabilen yapay zekâ sistemlerinin savunuculara yardım edebileceği gibi saldırganların da işini kolaylaştırabileceği endişesinden kaynaklanıyor.
Z.ai, güvenlik değerlendirmelerini tamamlayıp koruma katmanlarını güçlendirdikten sonra yaklaşık iki hafta içinde GLM-5.3'ü kamuya açacağını duyurdu. Modelin en hassas siber güvenlik fonksiyonları ise güvenilir erişim programı kapsamında yalnızca doğrulanmış kullanıcılara sunulacak.
Çok Katmanlı Güvenlik Önlemleri
Şirket, GLM-5.3'e riskli talepleri tarayan, modelin çalışmalarını denetleyen ve zararlı görevleri reddetmesini sağlayan çeşitli koruma katmanları entegre etti. Bu önlemlerin, zararlı faaliyetleri hata düzeltme, siber güvenlik eğitimi ve yetkili güvenlik testleri gibi meşru kullanımlardan ayırmak amacıyla tasarlandığı belirtildi.
Eleştirmenler ise açık kaynaklı bir modelin indirilmeye, değiştirilmeye veya harici araçlarla birleştirilmeye açık olmasının bu güvenlik önlemlerini uygulamayı zorlaştırdığını savunuyor.
Kapalı Kaynak Modele Karşı Açık Kaynak Hamlesi
Z.ai, bu adımı Mythos'un temsil ettiği kısıtlı erişim modeline yönelik bir meydan okuma olarak nitelendirdi. Şirket, gelişmiş siber savunma araçlarının sınırlı sayıdaki kapalı model sağlayıcısının tekelinde kalması yerine açık kaynak yazılım geliştiricilerine ve daha küçük güvenlik ekiplerine de ulaşması gerektiğini vurguladı.
Bu doğrultuda Z.ai, seçilen açık kaynak projelerini denetlemek, savunma çalışmaları için model erişimi sağlamak ve ZCode programlama ürününe kod denetim işlevleri eklemek amacıyla Açık Kaynak Kalkanı girişimini başlatacağını bildirdi.
Çin'den İkinci Alternatif: 360'ın Tulongfeng Sistemi
Mythos'a rakip olarak konumlanan ilk Çinli şirket Z.ai değil. Siber güvenlik şirketi 360, haziran ayında Tulongfeng güvenlik açığı tespit sisteminin yapay zekâ modellerini güvenlik verileri ve otomatik araçlarla birleştirerek Mythos düzeyinde yeteneklere ulaştığını açıklamıştı. Ancak bu iddialar da bağımsız olarak doğrulanmamıştı.
Genel Amaçlı Kodlama Modeli Farkı
GLM-5.3, özel amaçlı bir güvenlik sistemi olmak yerine genel amaçlı bir kodlama modeli olmasıyla rakiplerinden ayrılıyor. Z.ai, modelin siber güvenlik yeteneklerini genişletilmiş eğitim sonrası süreçler ve pekiştirmeli öğrenme yoluyla kazandığını belirtti. Şirket, GLM-5.2 ile aynı temel modeli kullandıklarını, ancak modeli daha uzun ve çeşitli görev ortamlarında eğittiklerini kaydetti.
 Akıllı Telefonlar Bizi Dinliyor mu? Uzmanlar Uygulama İzinlerine Dikkat Çekti
 TEKNOFEST Mavi Vatan kapılarını ziyaretçilere açtı: 37 donanma platformu görücüye çıktı
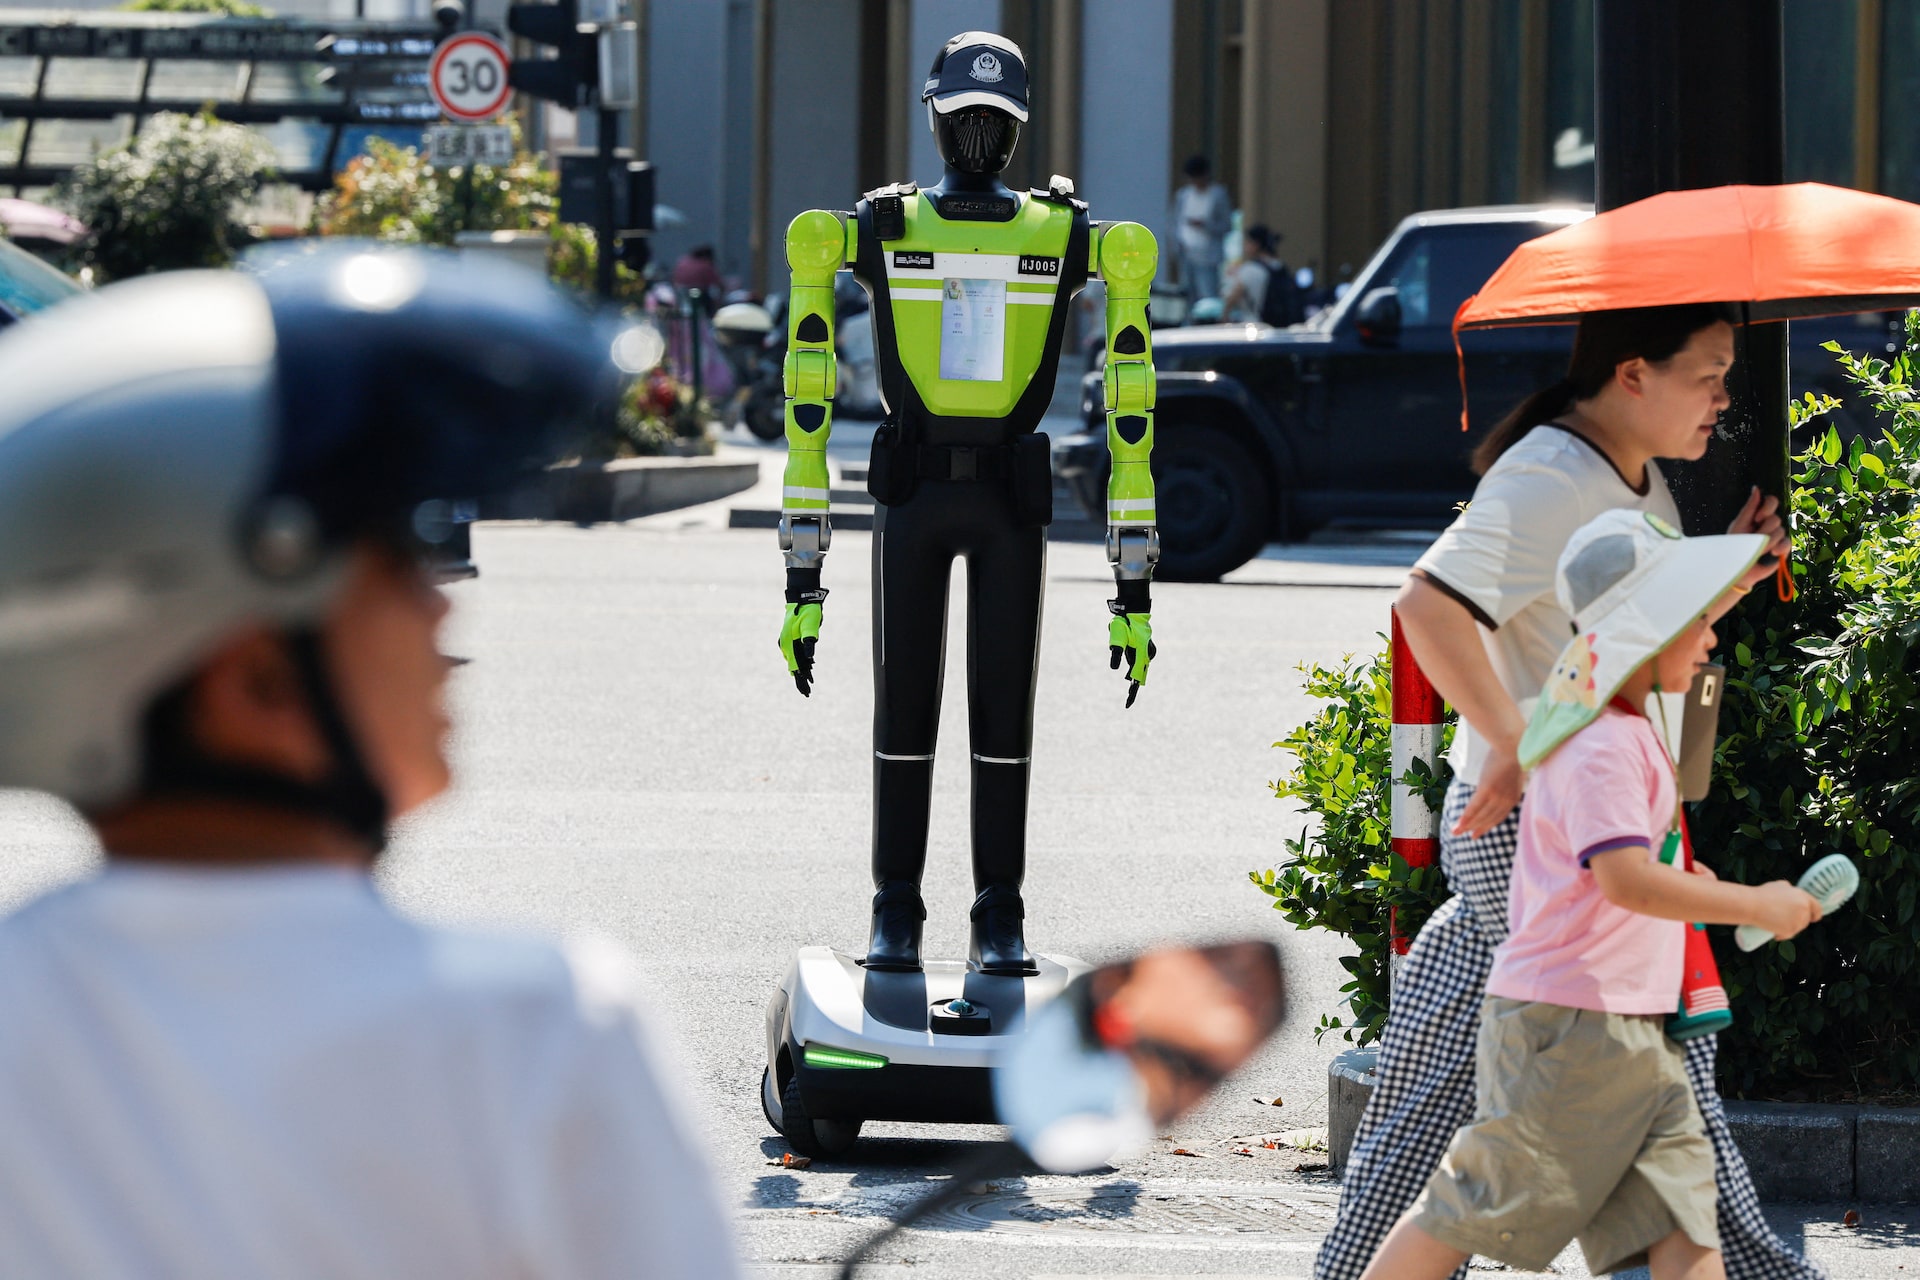 Çin'in 'RoboCop'ları iş başında: Trafik robotları yollara çıktı
 Pekin'de robotlar sahne aldı: Atletinden boksörüne, baristasından müzisyenine insansı makinalar yeteneklerini sergiledi
 NASA'nın 22 yıllık gözlemevini kurtarma operasyonu çöktü: Atmosfere düşüş kaçınılmaz
 OpenAI, Avrupa'da ChatGPT'ye reklam eklemeye hazırlanıyor